Nel panorama digitale odierno, la sicurezza informatica non è solo un'opzione, ma un obbligo normativo. Le aziende che desiderano proteggere i propri dati e garantire la continuità operativa devono confrontarsi con normative sempre più stringenti. Comprendere queste direttive è il primo passo per una protezione aziendale efficace.
Regolamento generale sulla protezione dei dati (GDPR)
Il GDPR si concentra sulla salvaguardia dei dati personali degli individui all'interno dell'Unione Europea. Impone alle organizzazioni di implementare misure tecniche e organizzative adeguate per garantire la privacy e la sicurezza dei dati. La non conformità può comportare sanzioni significative e danni reputazionali.
Direttiva sulla sicurezza delle reti e dell'informazione 2 (NIS2)
La Direttiva NIS2 rappresenta un avanzamento significativo nelle normative europee sulla cybersecurity. Per informazioni dettagliate sugli obblighi specifici e le scadenze, consultate il nostro articolo completo sugli obblighi NIS2. La direttiva richiede alle entità di adottare pratiche di gestione del rischio, segnalare incidenti e garantire la sicurezza dei sistemi di rete e informazione. Maggiori informazioni sull'implementazione di questi requisiti nella nostra guida dettagliata alla conformità NIS 2.
ISO/IEC 27001
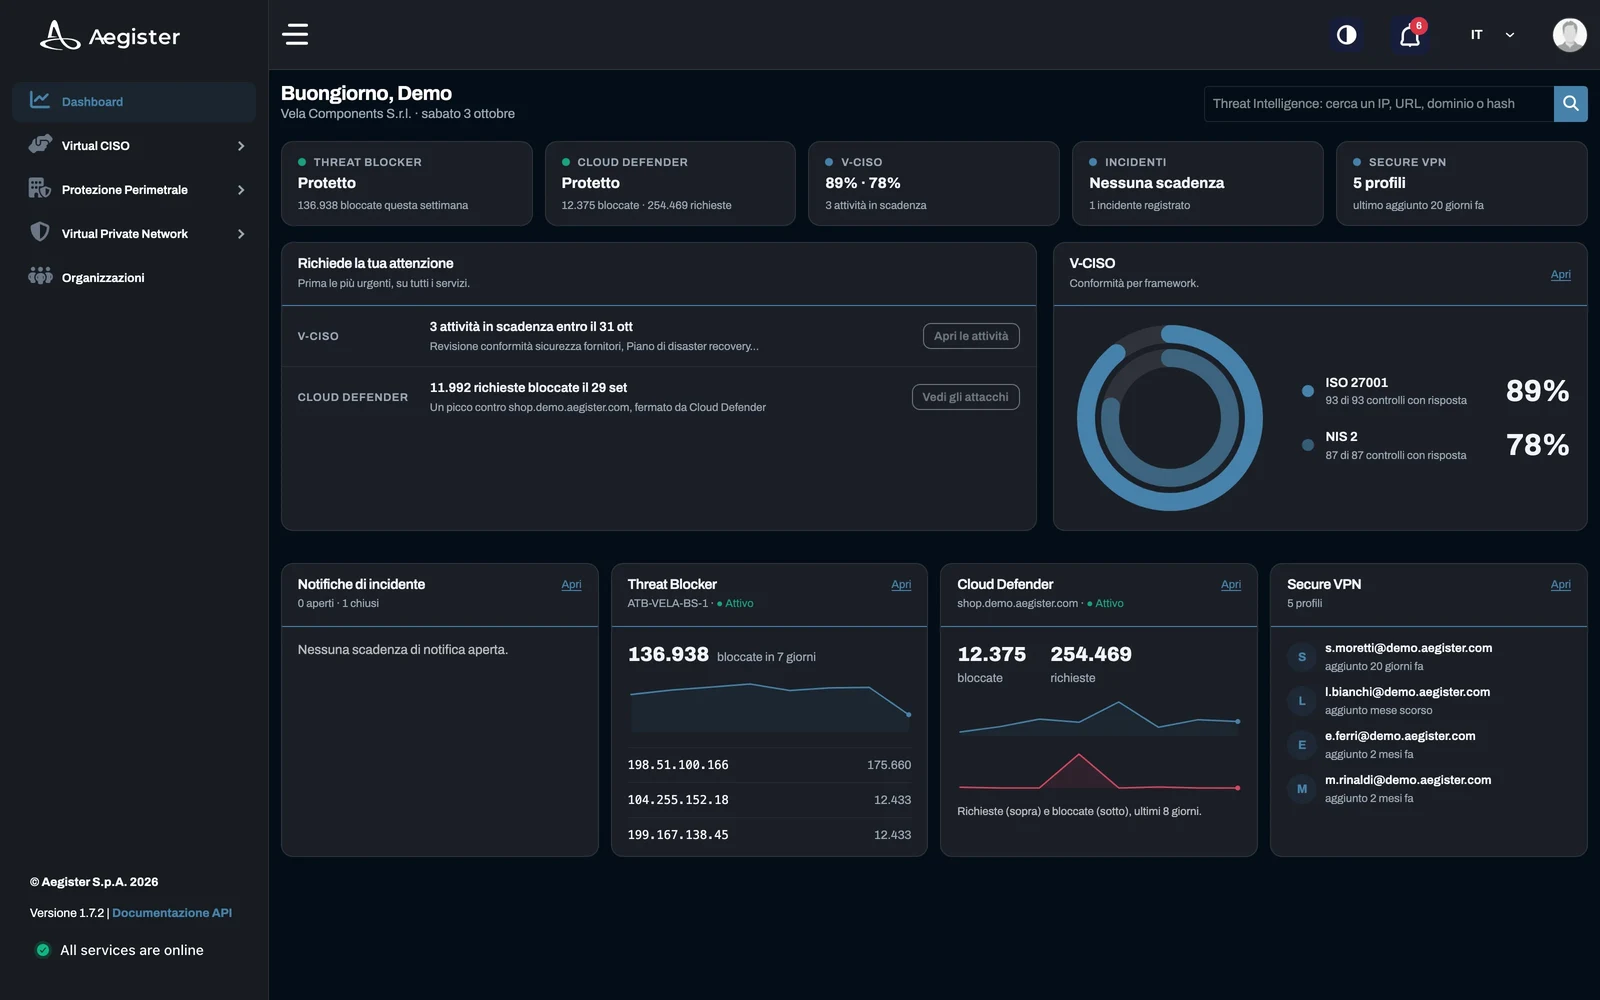
La ISO/IEC 27001 è uno standard internazionale che specifica i requisiti per stabilire, implementare, mantenere e migliorare continuamente un sistema di gestione della sicurezza delle informazioni (ISMS). Ottenere la certificazione dimostra l'impegno di un'organizzazione per la sicurezza delle informazioni e può facilitare la conformità ad altre normative come il GDPR e la NIS2.
Comprendere e integrare queste normative nella strategia di sicurezza informatica della propria organizzazione è fondamentale per la conformità legale e la protezione dei propri asset digitali. Per le organizzazioni che intendono rafforzare la propria conformità alla NIS2, l'Agenzia per la Cybersicurezza Nazionale (ACN) ha definito specifiche misure minime di sicurezza che devono essere implementate. Collaborare con esperti e adottare standard riconosciuti può migliorare significativamente la postura di sicurezza. Considerate l'utilizzo del nostro servizio Virtual CISO per una guida esperta nell'implementazione efficace di queste misure.