


Compliance
Vi accompagniamo a mantenere la vostra azienda conforme alle direttive vigenti.
Voucher MIMIT codice VCCFA2600000933-D9Come funziona
Due percorsi, la conformità alla NIS 2 e la certificazione ISO 27001: il Virtual CISO vi guida passo per passo e tutto il lavoro resta in Cyber Console.
Conformità normativa
Vi accompagniamo in ogni fase del percorso di conformità, con piattaforma e consulenza dedicata.
NIS 2
Notifica incidenti · Audit documentale
Conformità alla direttiva NIS 2, con la notifica degli incidenti e l'audit documentale gestiti in Cyber Console.
Maggiori informazioniISO 27001
Certificazione · Analisi dei gap · Cyber Console
Implementazione e certificazione ISO 27001 con Cyber Console per la gestione dei controlli e della documentazione.
Maggiori informazioniI nostri servizi di compliance
Dalla Direttiva NIS 2 alla certificazione ISO/IEC 27001: analisi, documentazione, notifica degli incidenti e governance nel tempo.
Notifica incidenti
Un flusso guidato per preparare le comunicazioni sugli incidenti significativi nei tempi NIS 2: pre-notifica, notifica e relazione finale.
Maggiori informazioniAudit documentale
La verifica della documentazione richiesta dalla NIS 2, con i rilievi e un piano di adeguamento.
Maggiori informazioniVirtual CISO
Un CISO esterno che guida governance, rischi e conformità della vostra azienda, senza i costi di una figura interna.
Maggiori informazioniNormative e regolamenti principali
La Direttiva NIS 2 e la norma ISO/IEC 27001 definiscono il quadro entro cui garantire la continuità operativa, proteggere i dati e gestire i rischi cyber: la prima è un obbligo di legge, la seconda uno standard volontario certificabile.
Compliance
La compliance nella sicurezza informatica significa adottare i regolamenti, gli standard e le linee guida definiti da enti pubblici e organismi di settore per proteggere le informazioni e le infrastrutture digitali dell'azienda. Restare conformi evita sanzioni e interruzioni dell'attività.

Conformità alla Direttiva NIS 2
La Direttiva NIS 2 fissa un livello comune elevato di cybersicurezza nell'Unione Europea. L'Italia l'ha recepita con il D.Lgs. 138/2024, in attuazione della Direttiva (UE) 2022/2555, articolo 41, comma 1.
Maggiori informazioni
NIS 2 in numeri
18
settori interessati dalla direttiva
10
ambiti di misure di sicurezza da adottare
27
stati membri all'interno dei quali la direttiva è in vigore
2%
sanzioni fino al 2% del fatturato aziendale
Certificazione ISO/IEC 27001
ISO/IEC 27001 è lo standard internazionale per la gestione della sicurezza delle informazioni. La certificazione attesta, con la verifica di un ente accreditato, che l'organizzazione governa i rischi sui propri dati e sistemi secondo un modello riconosciuto.
Maggiori informazioni
Non sapete da dove iniziare?
Il nostro Cyber Check-up analizza la vostra postura di sicurezza e vi consiglia le soluzioni più adatte.
Inizia il Cyber Check-upErogato attraverso Cyber Console
Controlli, interventi correttivi e documentazione per NIS 2 e ISO 27001 restano su Cyber Console, insieme al flusso di notifica degli incidenti.
La piattaforma in dettaglio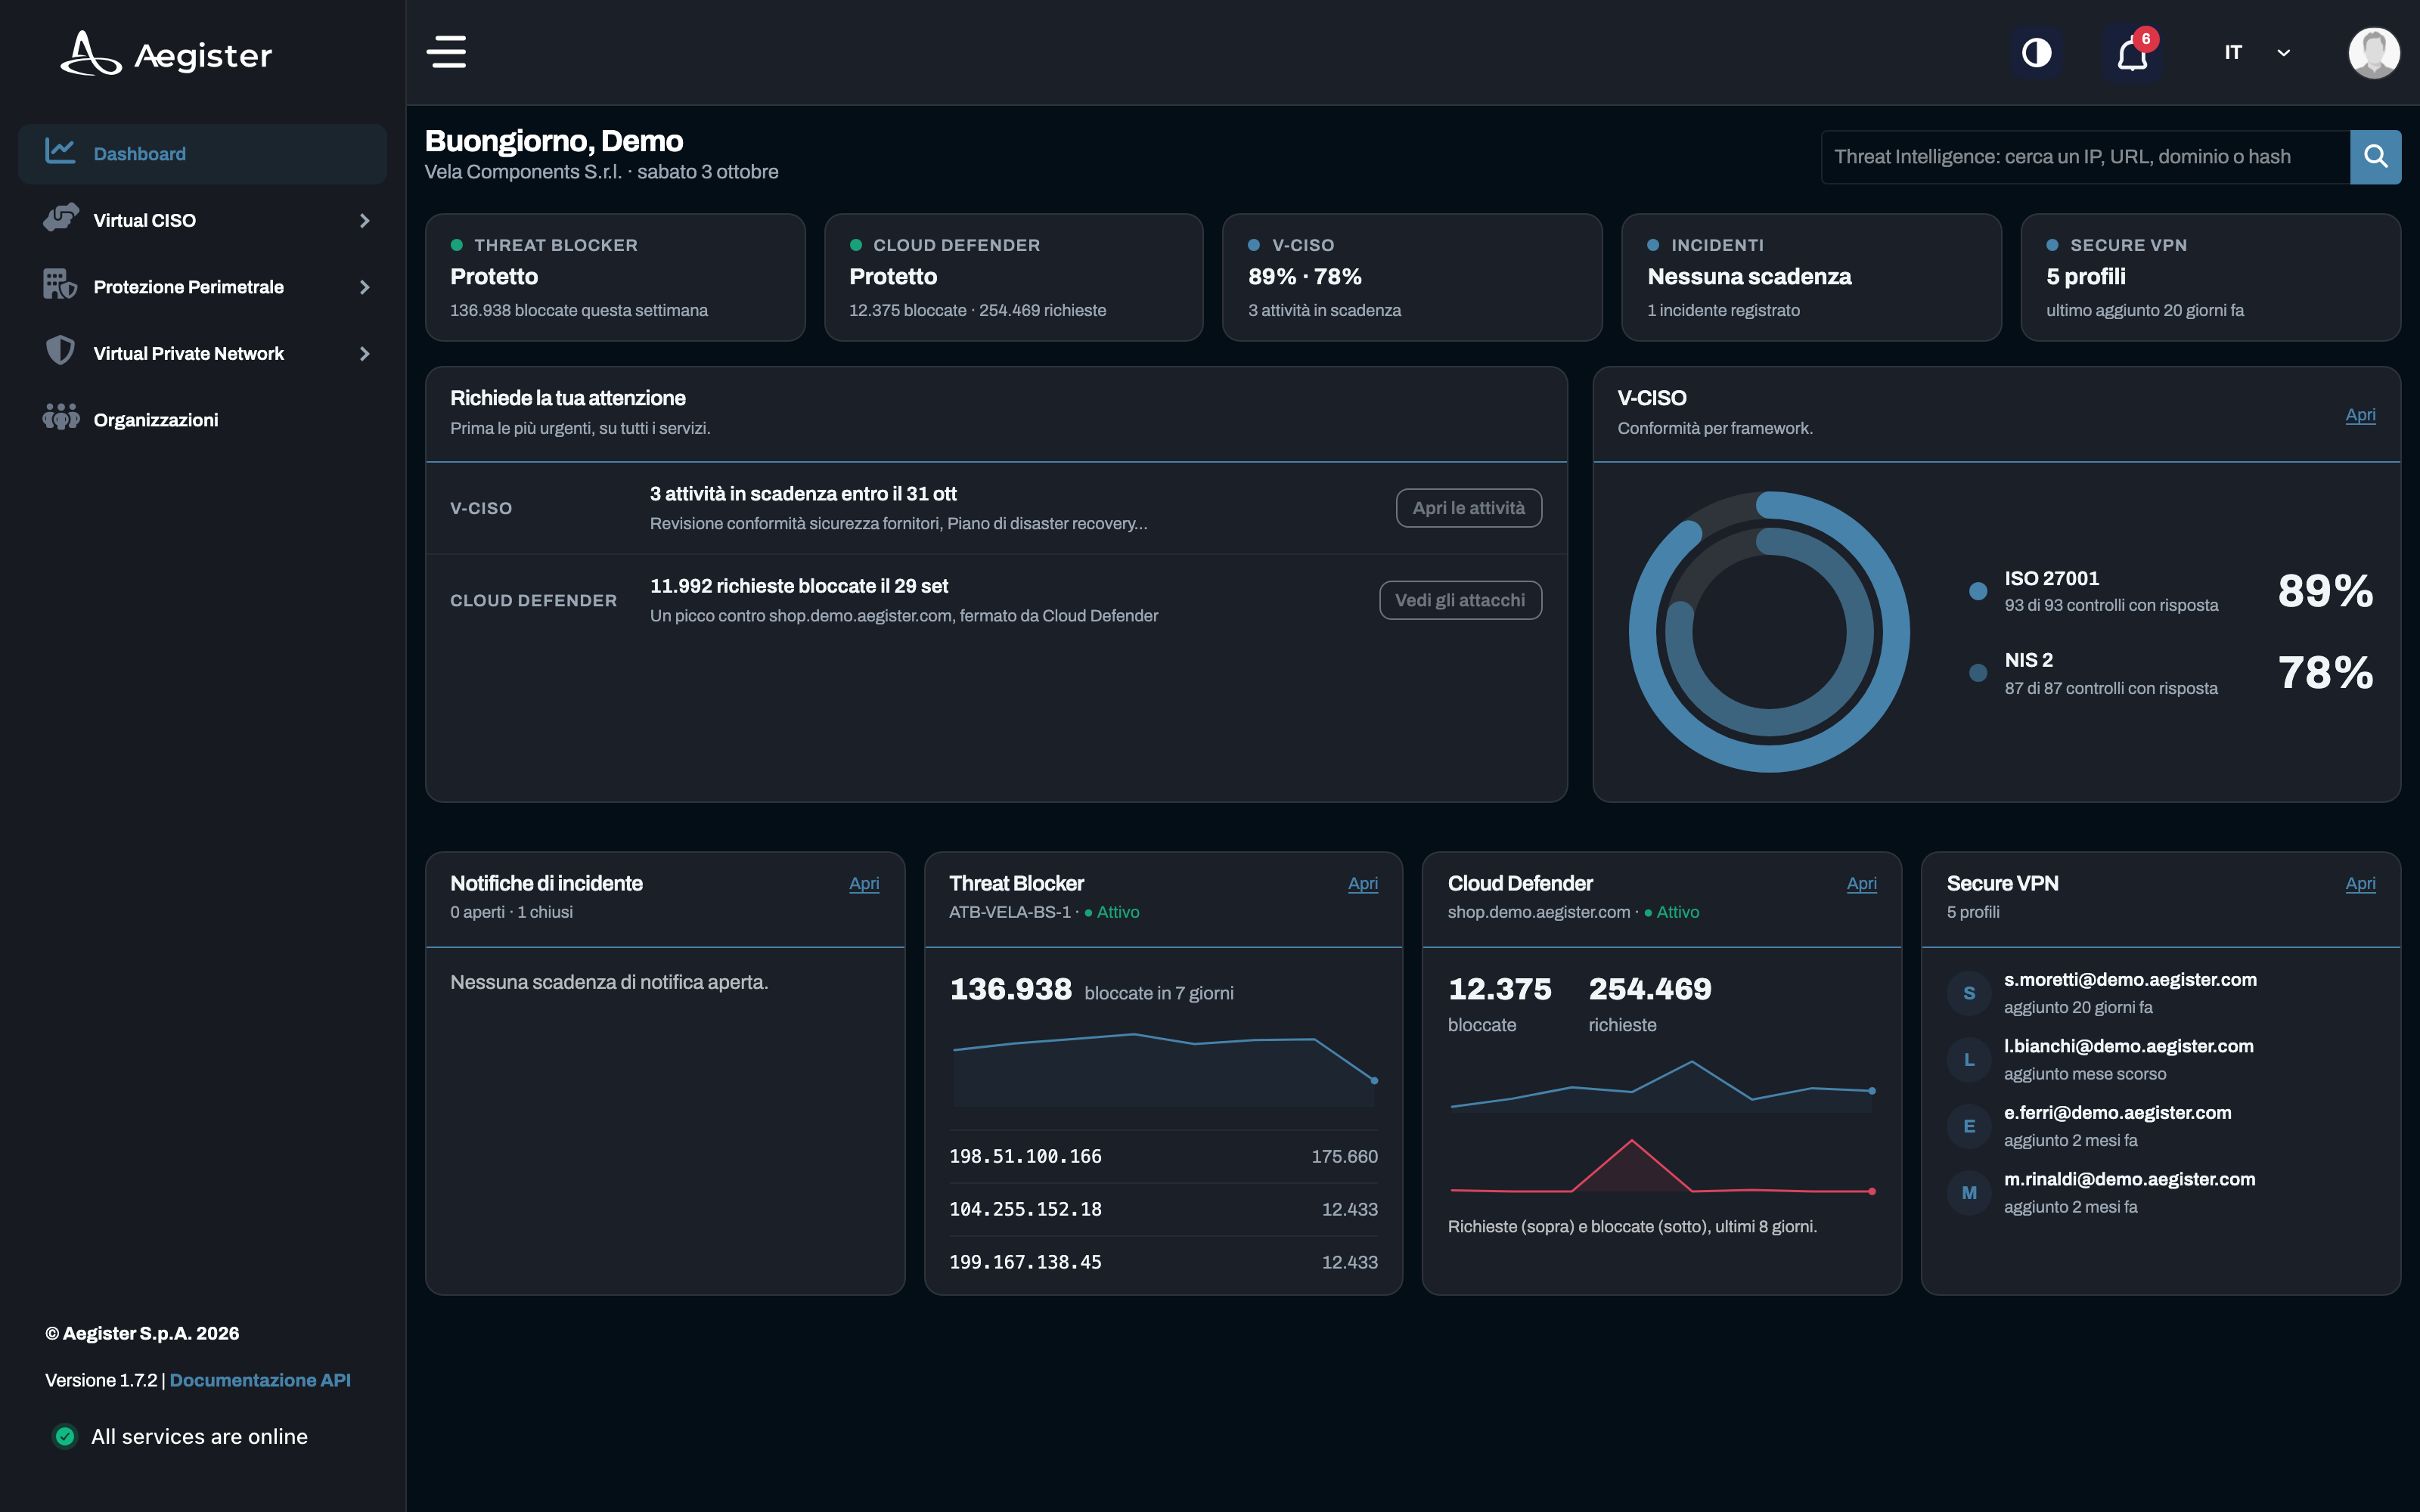
Domande frequenti sulla compliance
Accompagniamo le aziende nella conformità alla Direttiva NIS 2 (analisi dei requisiti, misure di sicurezza, notifica degli incidenti e audit documentale) e nel percorso verso la certificazione ISO/IEC 27001. Il Virtual CISO può seguire governance e conformità nel tempo. Controlli, interventi e documentazione restano su Cyber Console.
La NIS 2 è un obbligo di legge per i soggetti che rientrano nel suo ambito, con misure e scadenze fissate dall'ACN. La ISO/IEC 27001 è uno standard volontario, certificato da un ente accreditato. Un sistema di gestione ISO 27001 copre gran parte delle misure di base NIS 2 e ne produce le evidenze, ma non sostituisce gli adempimenti di legge come la registrazione e la notifica degli incidenti.
Il D.Lgs. 138/2024 prevede una pre-notifica al CSIRT Italia entro 24 ore dalla conoscenza dell'incidente significativo, una notifica entro 72 ore e una relazione finale entro un mese dalla notifica. Il nostro servizio di notifica incidenti guida la preparazione di queste comunicazioni.
Dal Cyber Check-up, un'autovalutazione che restituisce il profilo cyber dell'azienda e le priorità di intervento. Da lì si decide se partire dall'adeguamento NIS 2, dall'audit della documentazione esistente o dal percorso ISO 27001.
Approfondimenti sulla compliance
Guide, analisi e aggiornamenti sulla conformità normativa e la sicurezza informatica.
 Realizzata con IA
13 Ott 2026
Modifiche alla NIS 2: cosa propone la Commissione
Una NIS 3 non esiste. Il 20 gennaio 2026 la Commissione ha proposto modifiche mirate alla NIS 2 (COM(2026) 13): la categoria small mid-cap, che renderebbe importanti molti soggetti oggi essenziali dell'Allegato I, modifiche al perimetro, dati armonizzati sul ransomware, certificazione della postura di cibersicurezza e un ruolo dell'ENISA nella vigilanza transfrontaliera. Con il punto di accesso unico del Digital Omnibus, lo stato della procedura all'8 ottobre 2026 e che cosa vale oggi in Italia.
 Realizzata con IA
10 Ott 2026
Vigilanza ACN sulla NIS 2: ispezioni, diffide e sanzioni
Per i soggetti inseriti nell'elenco NIS ad aprile 2025 l'ACN indica ottobre 2026 come termine per le misure di base. Come vigila l'ACN dopo la scadenza: monitoraggio e autovalutazioni, ispezioni ex ante per gli essenziali ed ex post per gli importanti, intimazioni e diffide, sanzioni fino al 2% del fatturato. Con le scadenze per ogni gruppo di soggetti, registrazioni tardive comprese, e la checklist del fascicolo delle evidenze.
 Realizzata con IA
09 Ott 2026
Assessment NIS 2: autovalutazione e checklist per le PMI
La vostra azienda ha appena scoperto di rientrare nella NIS 2. Un'autovalutazione da fare prima di una verifica dell'ACN o di un audit esterno: confermare il perimetro, individuare le misure per soggetti essenziali o importanti, rispondere a una checklist per funzione con le evidenze, dare un punteggio alle lacune e scegliere le priorità.