


Threat Blocker
La potenza della threat intelligence, tutta in un solo dispositivo.
Voucher MIMIT codice VCCFA2600000933-A1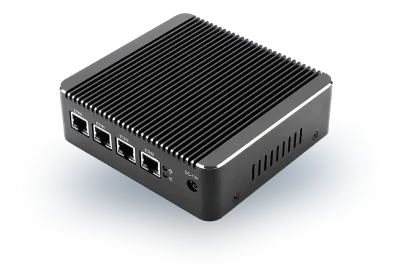
Come funziona
Threat Blocker riceve dalla nostra threat intelligence l'elenco degli indirizzi IP malevoli e blocca le connessioni da e verso quegli indirizzi. Si installa in due modi.
Accanto al vostro firewall: il dispositivo si collega a una sua porta, gli fornisce l'elenco aggiornato degli IP malevoli e ne raccoglie i log. Il blocco lo applica il vostro firewall.
Al posto del firewall: il dispositivo sta sulla linea tra Internet e la vostra rete e blocca da sé le connessioni da e verso gli IP malevoli.
Le minacce fermate, sulla mappa
Su Cyber Console la mappa del Threat Blocker mostra da dove arrivano gli attacchi bloccati e verso dove erano diretti i tentativi in uscita fermati.
La console in azione
Una visita della console e, dopo, le attività dall'inizio alla fine, nelle schermate che userete voi. Ogni registrazione è divisa in capitoli: sceglietene uno per partire da quel punto.
La threat intelligence entra in azione con Threat Blocker
Threat Blocker (ATB) è un dispositivo che protegge il perimetro di rete con threat intelligence e algoritmi di IP reputation. Riceve le informazioni sulle minacce dall'alleanza e blocca in tempo reale il traffico da e verso gli indirizzi segnalati, in entrata e in uscita. Si affianca ai sistemi già presenti in infrastruttura, come firewall, SIEM, SOAR e WAF (Web Application Firewall), e il suo lavoro si segue da Cyber Console.
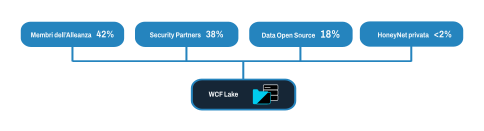
Aegister S.p.A. detiene la licenza esclusiva per l'Italia della Cyber Threat Intelligence (CTI) di OneFirewall, che raccoglie gli indirizzi IP malevoli da World Crime Feeds (WCF), oltre 130 fonti. Threat Blocker blocca le connessioni da e verso quegli indirizzi, con una lista aggiornata almeno una volta all'ora.
Fonti di threat intelligence
L'intelligence è alimentata dalla rete World Crime Feeds (WCF), che raccoglie dati da oltre 130 fonti globali e riunisce le segnalazioni condivise dalla Alliance. È un database accessibile via API, che aggrega dati e indicatori di compromissione (IoC) nei formati IPv4, dominio e URL.
Threat Blocker blocca gli indirizzi IP segnalati prima che raggiungano la vostra rete. Domini, URL e file si verificano da Cyber Console e dalle nostre API.
Indicatori di compromissione
Bloccati da Threat Blocker
IPv4
Rilevamento degli IP malevoli
Da Cyber Console e API
File
Verifica degli hash
Da Cyber Console e API
URL
Monitoraggio degli URL
Da Cyber Console e API
Domini
Analisi dei domini
Perché sceglierlo
Alto grado di automazione
Le connessioni da e verso gli indirizzi IP segnalati vengono bloccate in tempo reale, in entrata e in uscita, senza intervento manuale.
Accanto al firewall o al suo posto
In parallelo lavora accanto al firewall già in uso; in serie ne prende il posto. In entrambi i casi convive con SIEM, SOAR e WAF.
Meno strumenti e servizi cyber da gestire
Bloccando le minacce prima che entrino nel perimetro aziendale riducete gli strumenti da gestire. ATB usa la threat intelligence di OneFirewall, che condivide in tempo reale segnalazioni di minacce e reputazione IP.
Approfondimenti sulla threat intelligence
Guide e analisi sulla threat intelligence e sulla protezione dalle minacce informatiche.
 Realizzata con IA
22 Mag 2025
Cyberminacce in Italia: Operational Summary ACN, aprile 2025
L'Operational Summary di ACN - aprile 2025 - segnala un aumento degli attacchi ransomware e DDoS in Italia, con focus su PA, telecomunicazioni e trasporti.
 Realizzata con IA
28 Apr 2025
L'importanza della threat intelligence per le aziende
Perché la threat intelligence è fondamentale per una strategia di sicurezza informatica efficace.
Realizzata con IA
12 Apr 2025
Minacce informatiche 2025: le più comuni e come difendersi
Un'analisi delle principali minacce informatiche nel 2025 e delle strategie per proteggersi, tra attacchi ransomware, phishing e supply chain, secondo NIST e ACN.