


Audit documentale NIS 2
La verifica della documentazione richiesta dalla NIS 2, con i rilievi e un piano di adeguamento.
Voucher MIMIT codice VCCFA2600000933-D9Come funziona
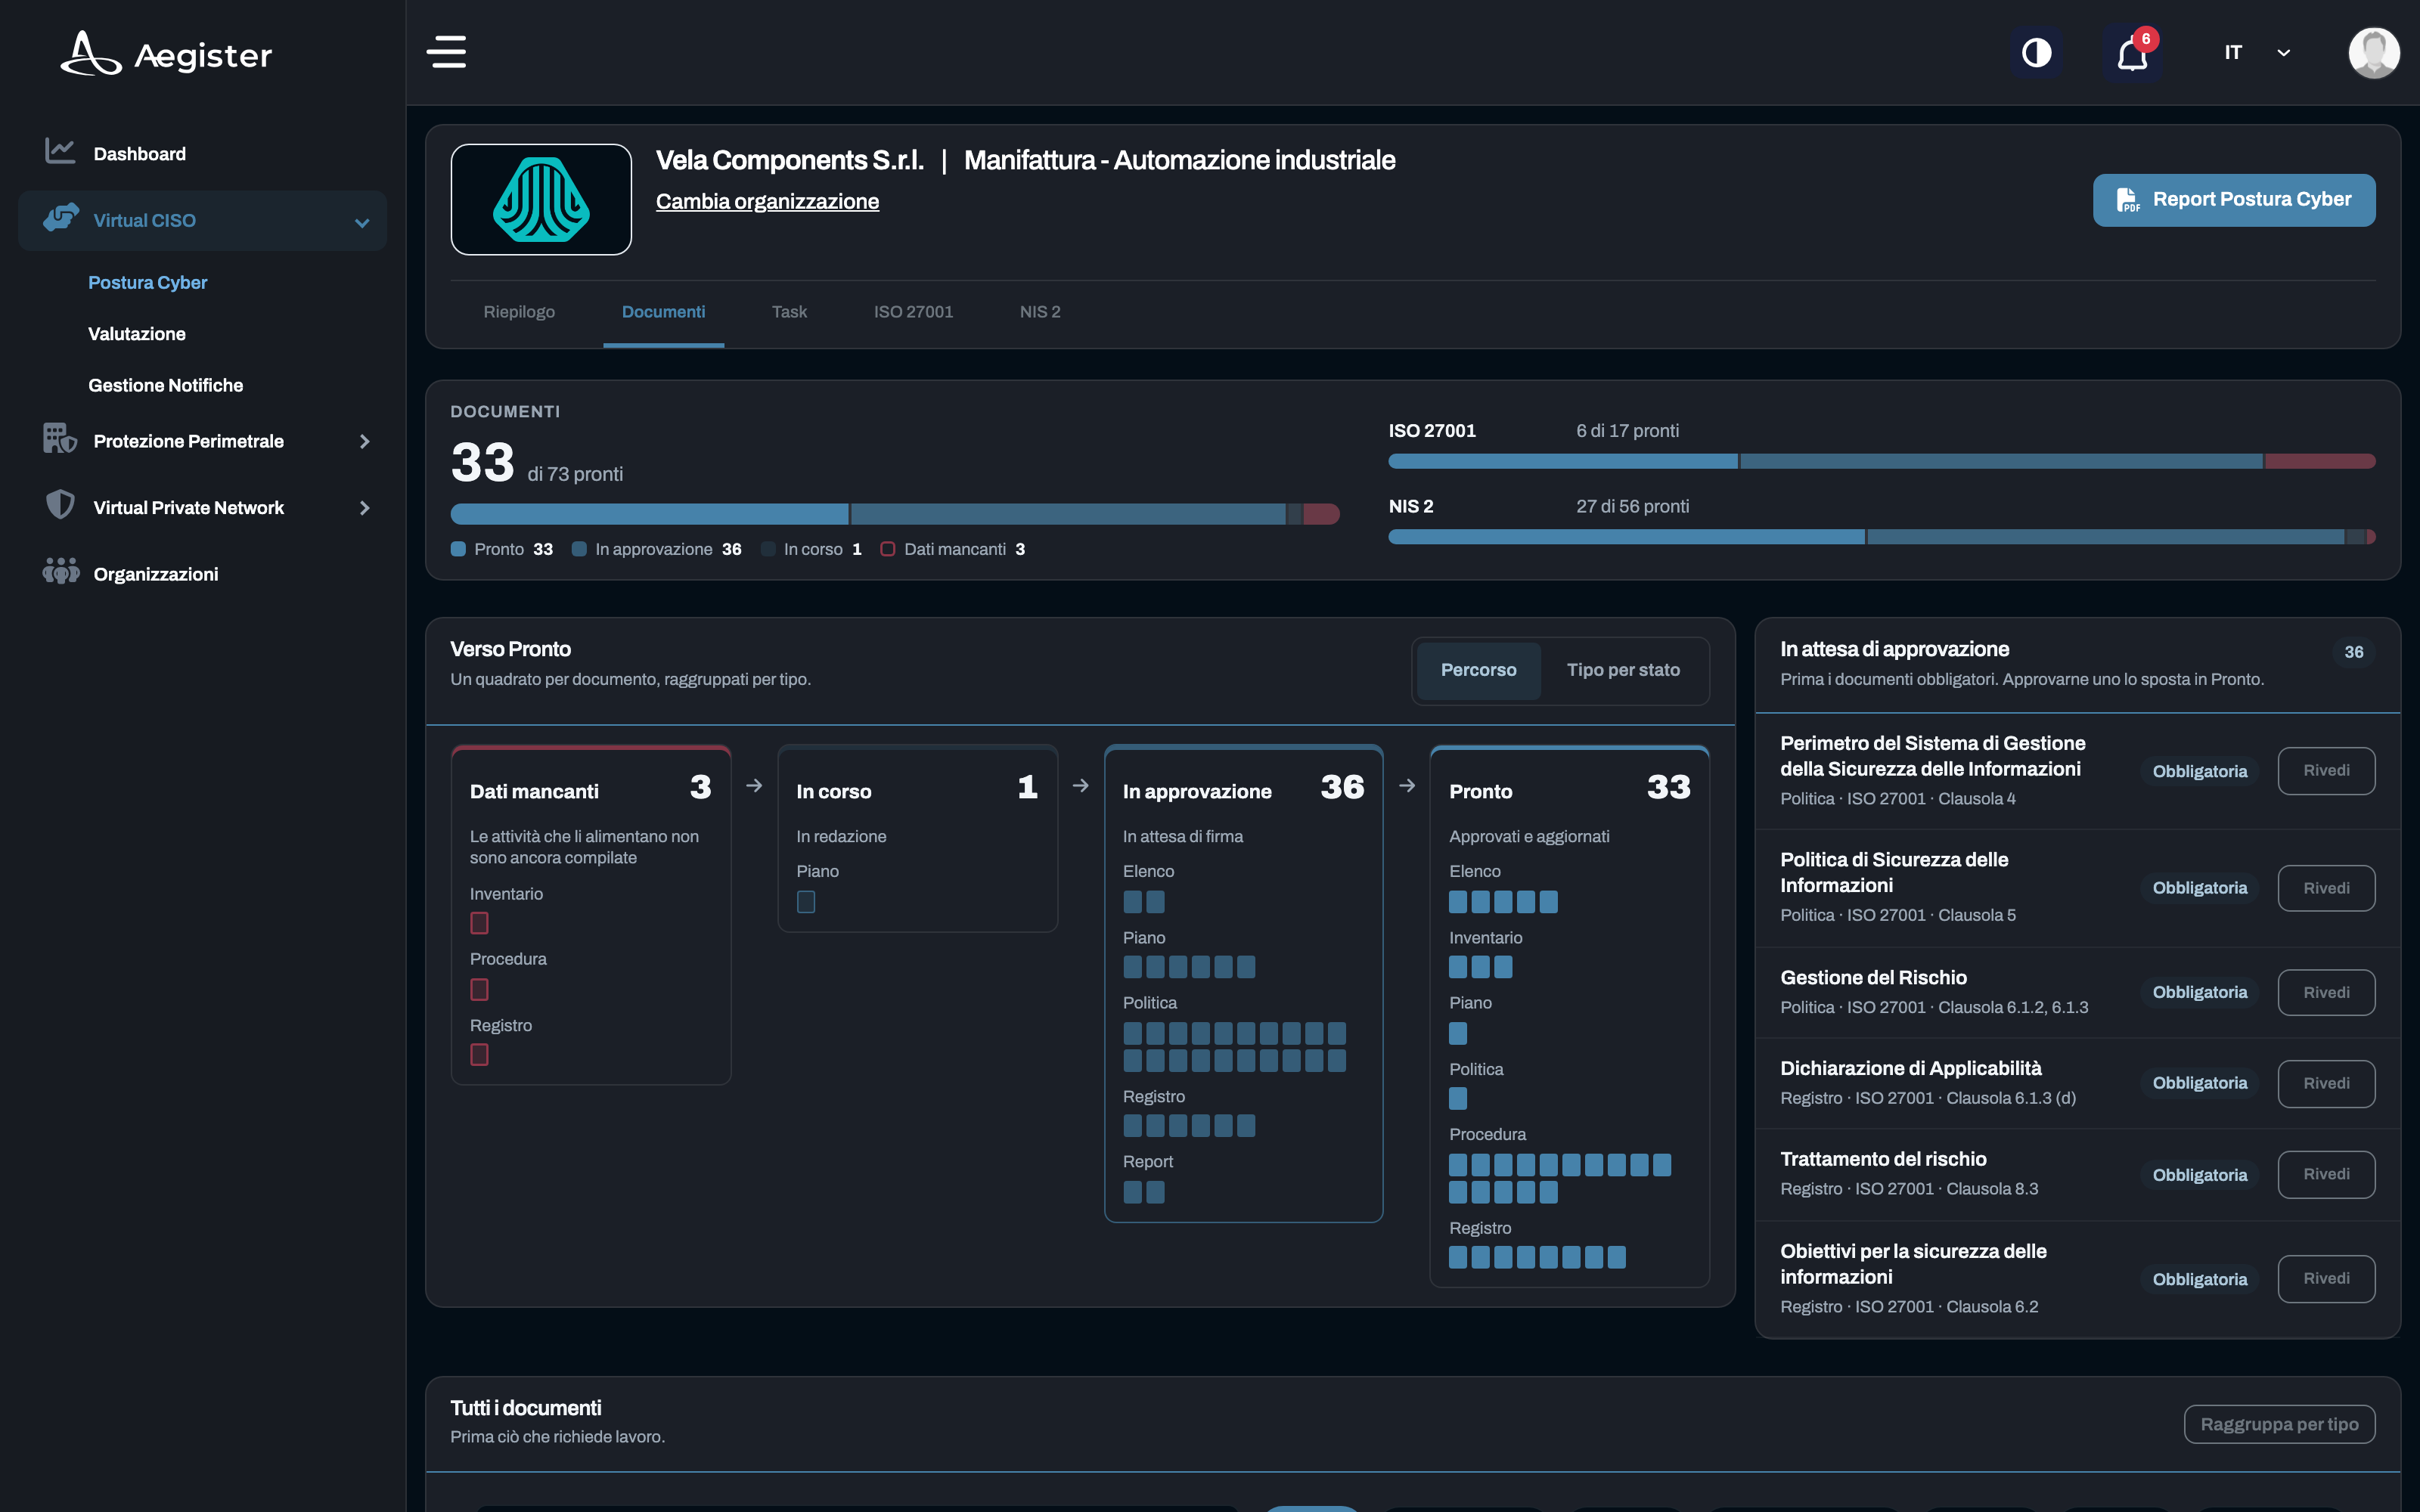
Verifichiamo uno per uno i documenti richiesti dalla NIS 2: quelli mancanti o incompleti diventano rilievi, con la loro gravità, e i rilievi diventano il piano di interventi correttivi in ordine di priorità.
-
1
Verifica dei documenti
Raccogliamo la documentazione esistente e la confrontiamo con quella richiesta dalla NIS 2, categoria per categoria.
-
2
Rilievi
Per ogni documento mancante o incompleto annotiamo il requisito a cui si riferisce e la gravità del rilievo.
-
3
Piano di interventi correttivi
I rilievi diventano interventi correttivi in ordine di priorità, con tempi, responsabili e tappe di verifica.
Modello a 6 categorie
Un framework strutturato per verificare ogni aspetto della conformità documentale NIS 2, allineato alle funzioni NIST CSF.
Governance
Politiche, ruoli, responsabilità e struttura organizzativa per la sicurezza informatica.
Identificazione
Inventari asset, valutazione del rischio e mappatura delle dipendenze critiche.
Protezione
Misure tecniche e organizzative di protezione: controlli accessi, formazione, sicurezza supply chain.
Rilevamento
Monitoraggio eventi, rilevazione anomalie e procedure di analisi degli indicatori di sicurezza.
Risposta
Gestione incidenti, segnalazione, investigazione, contenimento ed eradicazione delle minacce.
Ripristino
Continuità operativa, disaster recovery e piani di ripristino per la resilienza organizzativa.
Metodologia di valutazione
Un approccio strutturato e ripetibile per valutare la maturità documentale della vostra organizzazione.
Sistema di punteggio
Ogni categoria riceve un punteggio normalizzato, confrontato con una soglia di conformità dichiarata.
Gravità dei rilievi
A ogni rilievo è assegnata una gravità, che determina l'ordine degli interventi correttivi.
Analisi dei gap
I documenti mancanti o incompleti sono elencati con il requisito normativo a cui si riferiscono.
Cosa ottenete
I documenti che consegniamo al termine della verifica.
Sintesi per la direzione
Sintesi per la direzione con lo stato di conformità, i rischi principali e le priorità di intervento.
Rilievi in dettaglio
Per ogni categoria: le evidenze raccolte, i documenti mancanti e le indicazioni per completarli.
Piano di interventi correttivi
Interventi correttivi in ordine di priorità, con tempi, responsabili e tappe di verifica.
Documentazione pronta all'uso
Politiche, procedure, registri e piani operativi già strutturati e allineati ai requisiti NIS 2, generati direttamente dalla piattaforma.
Politiche di sicurezza · Piano di adeguamento · Registro dei fornitori · Piano di continuità operativa · Gestione degli incidenti · Valutazione del rischio · Piano di formazione · Disaster recovery
Approfondimenti sull'audit documentale
Guide e analisi sull'audit documentale, la conformità baseline e la preparazione NIS 2.
 Realizzata con IA
10 Ott 2026
Vigilanza ACN sulla NIS 2: ispezioni, diffide e sanzioni
Per i soggetti inseriti nell'elenco NIS ad aprile 2025 l'ACN indica ottobre 2026 come termine per le misure di base. Come vigila l'ACN dopo la scadenza: monitoraggio e autovalutazioni, ispezioni ex ante per gli essenziali ed ex post per gli importanti, intimazioni e diffide, sanzioni fino al 2% del fatturato. Con le scadenze per ogni gruppo di soggetti, registrazioni tardive comprese, e la checklist del fascicolo delle evidenze.
 Realizzata con IA
09 Ott 2026
Assessment NIS 2: autovalutazione e checklist per le PMI
La vostra azienda ha appena scoperto di rientrare nella NIS 2. Un'autovalutazione da fare prima di una verifica dell'ACN o di un audit esterno: confermare il perimetro, individuare le misure per soggetti essenziali o importanti, rispondere a una checklist per funzione con le evidenze, dare un punteggio alle lacune e scegliere le priorità.
 Realizzata con IA
08 Ott 2026
NIS 2 e ISO 27001: cosa copre la certificazione e cosa manca
La vostra azienda ha o prepara la ISO/IEC 27001 e rientra nella NIS 2. Cosa copre già la certificazione, quali obblighi aggiunge il D.Lgs. 138/2024 (registrazione, responsabilità degli organi, notifica al CSIRT Italia, misure di base ACN, fornitori) e una mappatura dei controlli per riusare il SGSI senza fare due volte il lavoro.