


Direttiva NIS 2
Vi accompagniamo nella conformità alla Direttiva NIS 2 e al D.Lgs. 138/2024.
Voucher MIMIT codice VCCFA2600000933-D9Come funziona
Vi accompagniamo verso la conformità NIS 2 in tre fasi: verifichiamo il perimetro, misuriamo i gap sui controlli e vi seguiamo nell'attuazione delle misure, con attività, documenti ed evidenze su Cyber Console.
-
1
Verifica del perimetro NIS 2
Verifichiamo se la vostra azienda rientra nell'ambito della NIS 2, come soggetto essenziale o importante, da settore e dimensione.
-
2
Analisi dei gap
Valutiamo i controlli NIS 2 con voi: il punteggio per categoria mostra i gap, e le attività ricevono priorità e scadenze.
-
3
Implementazione delle misure di sicurezza
Vi seguiamo nelle attività e prepariamo i documenti che la direzione approva; le evidenze si allegano alle risposte e il punteggio NIS 2 ne registra l'andamento.
La console in azione
Una visita della console e, dopo, le attività dall'inizio alla fine, nelle schermate che userete voi. Ogni registrazione è divisa in capitoli: sceglietene uno per partire da quel punto.
NIS 2: regole e adempimenti per le aziende
La Direttiva NIS 2 fissa un livello comune elevato di cibersicurezza nell'Unione Europea. Rafforza i requisiti di sicurezza in più settori e allarga il perimetro a un gran numero di aziende, comprese le piccole e medie imprese di alcuni settori.
Settori altamente critici
- PA
- acque reflue
- settore bancario
- energia
- infrastrutture digitali
- acqua potabile
- sanità
- spazio
- mercati finanziari
- trasporti
- gestione dei servizi TIC


Settori critici
- gestione rifiuti
- fabbricazione di dispositivi medici
- produzione alimentare
- servizi digitali
- servizi postali e corrieri
- ricerca scientifica
La NIS 2: i numeri
80+
tipologie di soggetti interessati dalla normativa
160k+
aziende nel perimetro NIS 2
27
stati membri all'interno dei quali la direttiva è in vigore
2%
sanzioni fino al 2% del fatturato aziendale
In base alla dimensione e al settore, i soggetti sono classificati come 'essenziali' o 'importanti', con obblighi, vincoli e sanzioni di diversa entità. Per non incorrere in sanzioni occorre rispettare le scadenze fissate dal D.Lgs. 138/2024, che dal 2026 rende operativi l'obbligo di notifica e le misure di sicurezza di base.
L'articolo 24, comma 2, del D.Lgs. 138/2024 definisce gli ambiti di sicurezza in cui vanno adottate le misure di difesa richieste per essere conformi alla normativa.

Gestione degli incidenti

Continuità operativa e disaster recovery
Servizi specializzati NIS 2
Soluzioni dedicate per gli aspetti più critici della conformità NIS 2.
Notifica incidenti
Un flusso guidato per preparare le comunicazioni sugli incidenti significativi nei tempi NIS 2: pre-notifica, notifica e relazione finale.
Maggiori informazioniAudit documentale
La verifica della documentazione richiesta dalla NIS 2, con i rilievi e un piano di adeguamento.
Maggiori informazioniErogato attraverso Cyber Console
L'intero percorso di conformità NIS 2 (controlli, attività, documentazione e notifica degli incidenti) si gestisce su Cyber Console, la piattaforma da cui eroghiamo i nostri servizi.
La piattaforma in dettaglio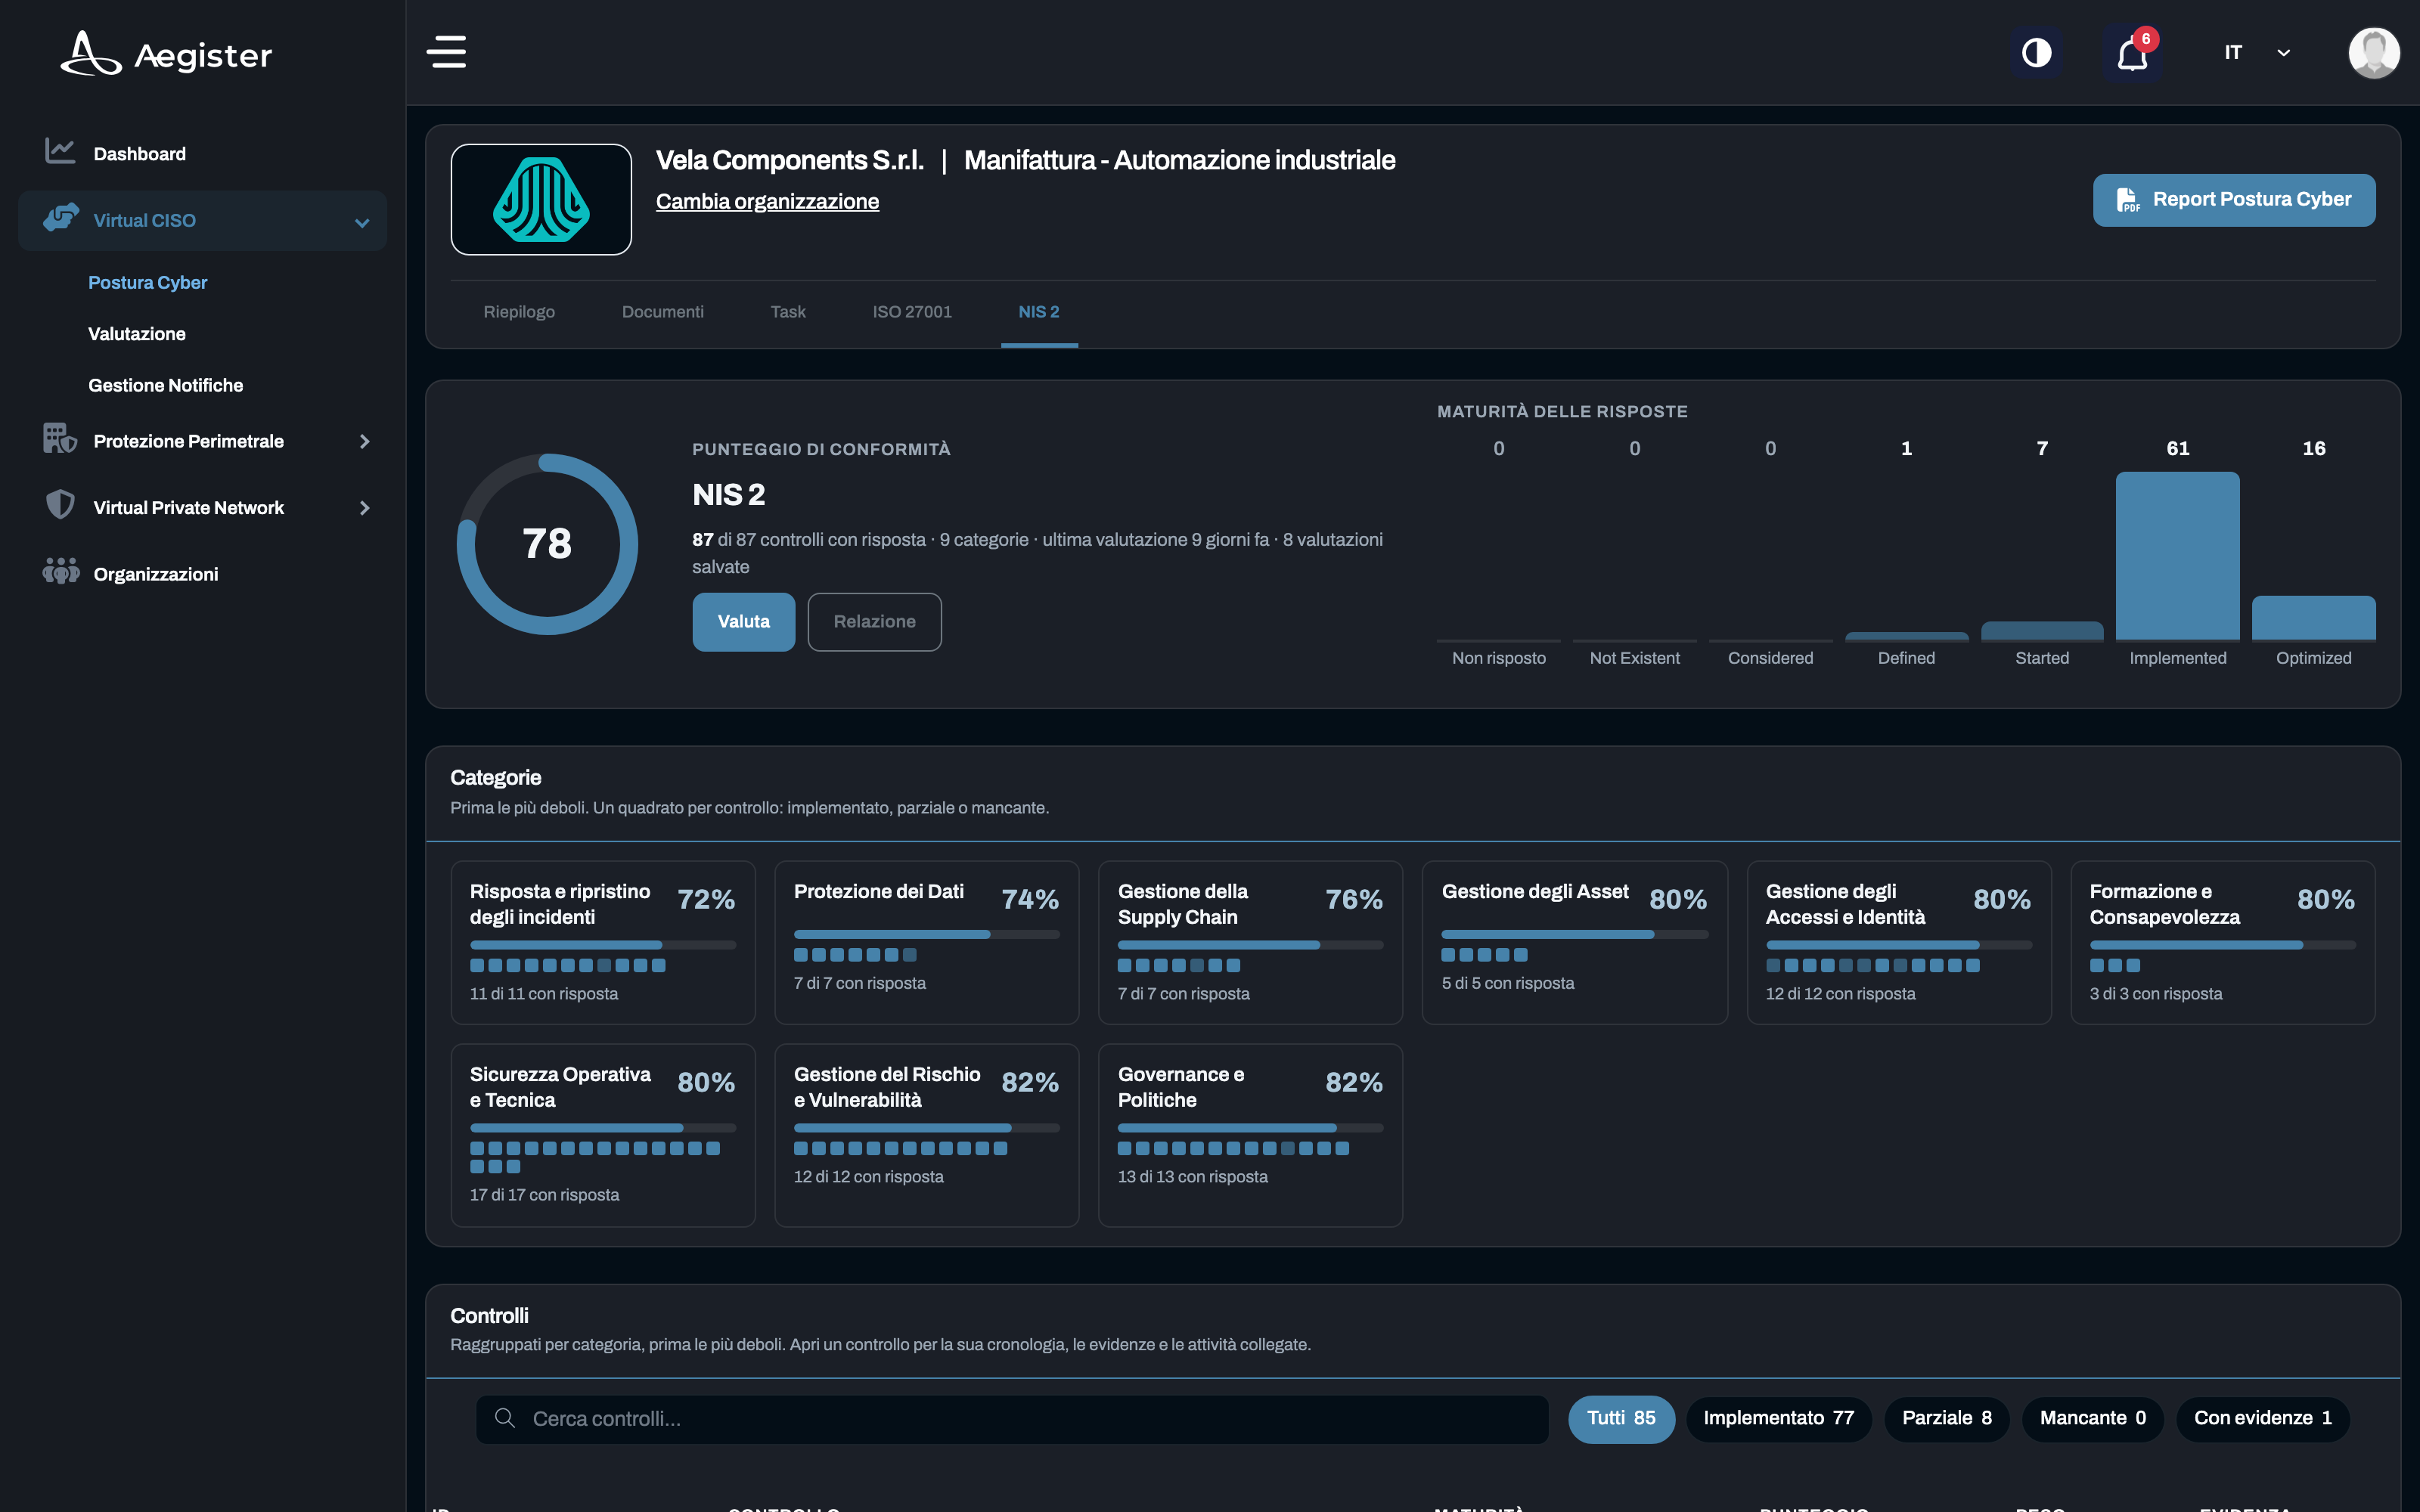
La vostra azienda rientra nella NIS 2?
Due scelte, settore e dimensione, per un esito indicativo con l'articolo del D.Lgs. 138/2024 che lo stabilisce.
Esito indicativo
Domande frequenti sulla NIS 2
La Direttiva NIS 2 (Network and Information Security 2) è la normativa europea che stabilisce requisiti di cybersecurity per le organizzazioni che operano in settori essenziali e importanti. Sostituisce la NIS1 ampliando il perimetro dei soggetti obbligati e rafforzando gli obblighi di governance, gestione del rischio e notifica incidenti.
La NIS 2 si applica a soggetti essenziali e importanti in 18 settori, tra cui energia, trasporti, sanità, infrastrutture digitali, PA, spazio e supply chain ICT. In Italia, l'ACN gestisce il registro dei soggetti obbligati e le scadenze di adeguamento.
Le organizzazioni italiane dovevano registrarsi presso l'ACN entro il 28 febbraio 2026. La scadenza per l'adeguamento alle misure di base (baseline) è ottobre 2026.
I documenti obbligatori includono: politiche di sicurezza informatica, organizzazione della sicurezza, valutazione del rischio, piano di trattamento del rischio, piano di gestione incidenti, piano di continuità operativa, piano di disaster recovery e registro dei fornitori. La politica di cybersecurity e il framework di gestione del rischio devono essere approvati dall'organo di amministrazione.
Il costo varia in base alla dimensione dell'organizzazione e al livello di maturità attuale. Aegister offre un servizio di Virtual CISO e un audit documentale che permettono di identificare i gap e costruire un piano di adeguamento efficiente, riducendo i costi rispetto a un approccio non strutturato.
Approfondimenti NIS 2
Guide, analisi e aggiornamenti sulla Direttiva NIS 2 e gli obblighi di conformità.
 Realizzata con IA
13 Ott 2026
Modifiche alla NIS 2: cosa propone la Commissione
Una NIS 3 non esiste. Il 20 gennaio 2026 la Commissione ha proposto modifiche mirate alla NIS 2 (COM(2026) 13): la categoria small mid-cap, che renderebbe importanti molti soggetti oggi essenziali dell'Allegato I, modifiche al perimetro, dati armonizzati sul ransomware, certificazione della postura di cibersicurezza e un ruolo dell'ENISA nella vigilanza transfrontaliera. Con il punto di accesso unico del Digital Omnibus, lo stato della procedura all'8 ottobre 2026 e che cosa vale oggi in Italia.
 Realizzata con IA
10 Ott 2026
Vigilanza ACN sulla NIS 2: ispezioni, diffide e sanzioni
Per i soggetti inseriti nell'elenco NIS ad aprile 2025 l'ACN indica ottobre 2026 come termine per le misure di base. Come vigila l'ACN dopo la scadenza: monitoraggio e autovalutazioni, ispezioni ex ante per gli essenziali ed ex post per gli importanti, intimazioni e diffide, sanzioni fino al 2% del fatturato. Con le scadenze per ogni gruppo di soggetti, registrazioni tardive comprese, e la checklist del fascicolo delle evidenze.
 Realizzata con IA
09 Ott 2026
Assessment NIS 2: autovalutazione e checklist per le PMI
La vostra azienda ha appena scoperto di rientrare nella NIS 2. Un'autovalutazione da fare prima di una verifica dell'ACN o di un audit esterno: confermare il perimetro, individuare le misure per soggetti essenziali o importanti, rispondere a una checklist per funzione con le evidenze, dare un punteggio alle lacune e scegliere le priorità.