


Cloud Defender
Protezione di applicazioni web e API con il nostro Web Application Firewall in cloud.
Voucher MIMIT codice VCCFA2600000933-C3Come funziona
L'attivazione richiede pochi minuti e non tocca il codice delle vostre applicazioni. Nelle prime settimane calibriamo le regole sul vostro traffico reale.
-
1
Edge
Il DNS del sito punta a secure.aegister.com: le richieste arrivano prima al nostro edge, che gestisce i certificati TLS e la protezione DDoS.
-
2
Blocco degli accessi diretti
Il vostro server accetta solo il traffico che passa da Cloud Defender: chi prova a raggiungerlo direttamente, per esempio con una scansione dell'indirizzo IP, viene bloccato.
-
3
Regole WAF
Le regole per SQL injection e cross-site scripting vengono calibrate sul vostro traffico nelle prime settimane, per non bloccare gli utenti legittimi.
-
4
Threat intelligence
Le richieste da indirizzi IP segnalati dalla nostra threat intelligence vengono bloccate prima di raggiungere il vostro server. L'elenco si aggiorna in automatico.
Le minacce fermate, sulla mappa
Su Cyber Console la mappa di Cloud Defender mostra da dove arrivano le richieste malevole bloccate prima di raggiungere il vostro sito.
La console in azione
Una registrazione della console, divisa in capitoli: sceglietene uno per partire da quel punto.
Protezione per le vostre applicazioni
Cloud Defender è un Web Application Firewall (WAF) che protegge i vostri siti e le vostre API da SQL injection, cross-site scripting (XSS), bot malevoli e attacchi DDoS.
Le regole sono personalizzabili e vengono aggiornate dalla nostra threat intelligence: il traffico HTTP e HTTPS viene analizzato in tempo reale e le richieste che corrispondono a una regola vengono bloccate.
Un WAF con la nostra threat intelligence
Ogni richiesta viene confrontata in tempo reale con i nostri elenchi di indicatori di compromissione e di reputazione IP.
SQL Injection
Blocco automatico di tentativi di SQL injection e database manipulation.
XSS
Protezione da Cross-Site Scripting e iniezione di codice malevolo.
DDoS
Mitigazione degli attacchi DDoS con rate limiting e analisi del traffico.
Bot Protection
Rilevamento e blocco di bot malevoli, scraper e crawler dannosi.
Threat intelligence integrata
Cloud Defender usa la nostra rete di threat intelligence: reputazione IP e feed di minacce aggiornati in tempo reale.
Le vostre applicazioni dietro un WAF gestito
Erogato attraverso Cyber Console
Cloud Defender è parte della protezione perimetrale erogata tramite Cyber Console: minacce bloccate e stato della protezione sono nella piattaforma, insieme a controlli, attività e documentazione pronta per l'audit.
La piattaforma in dettaglio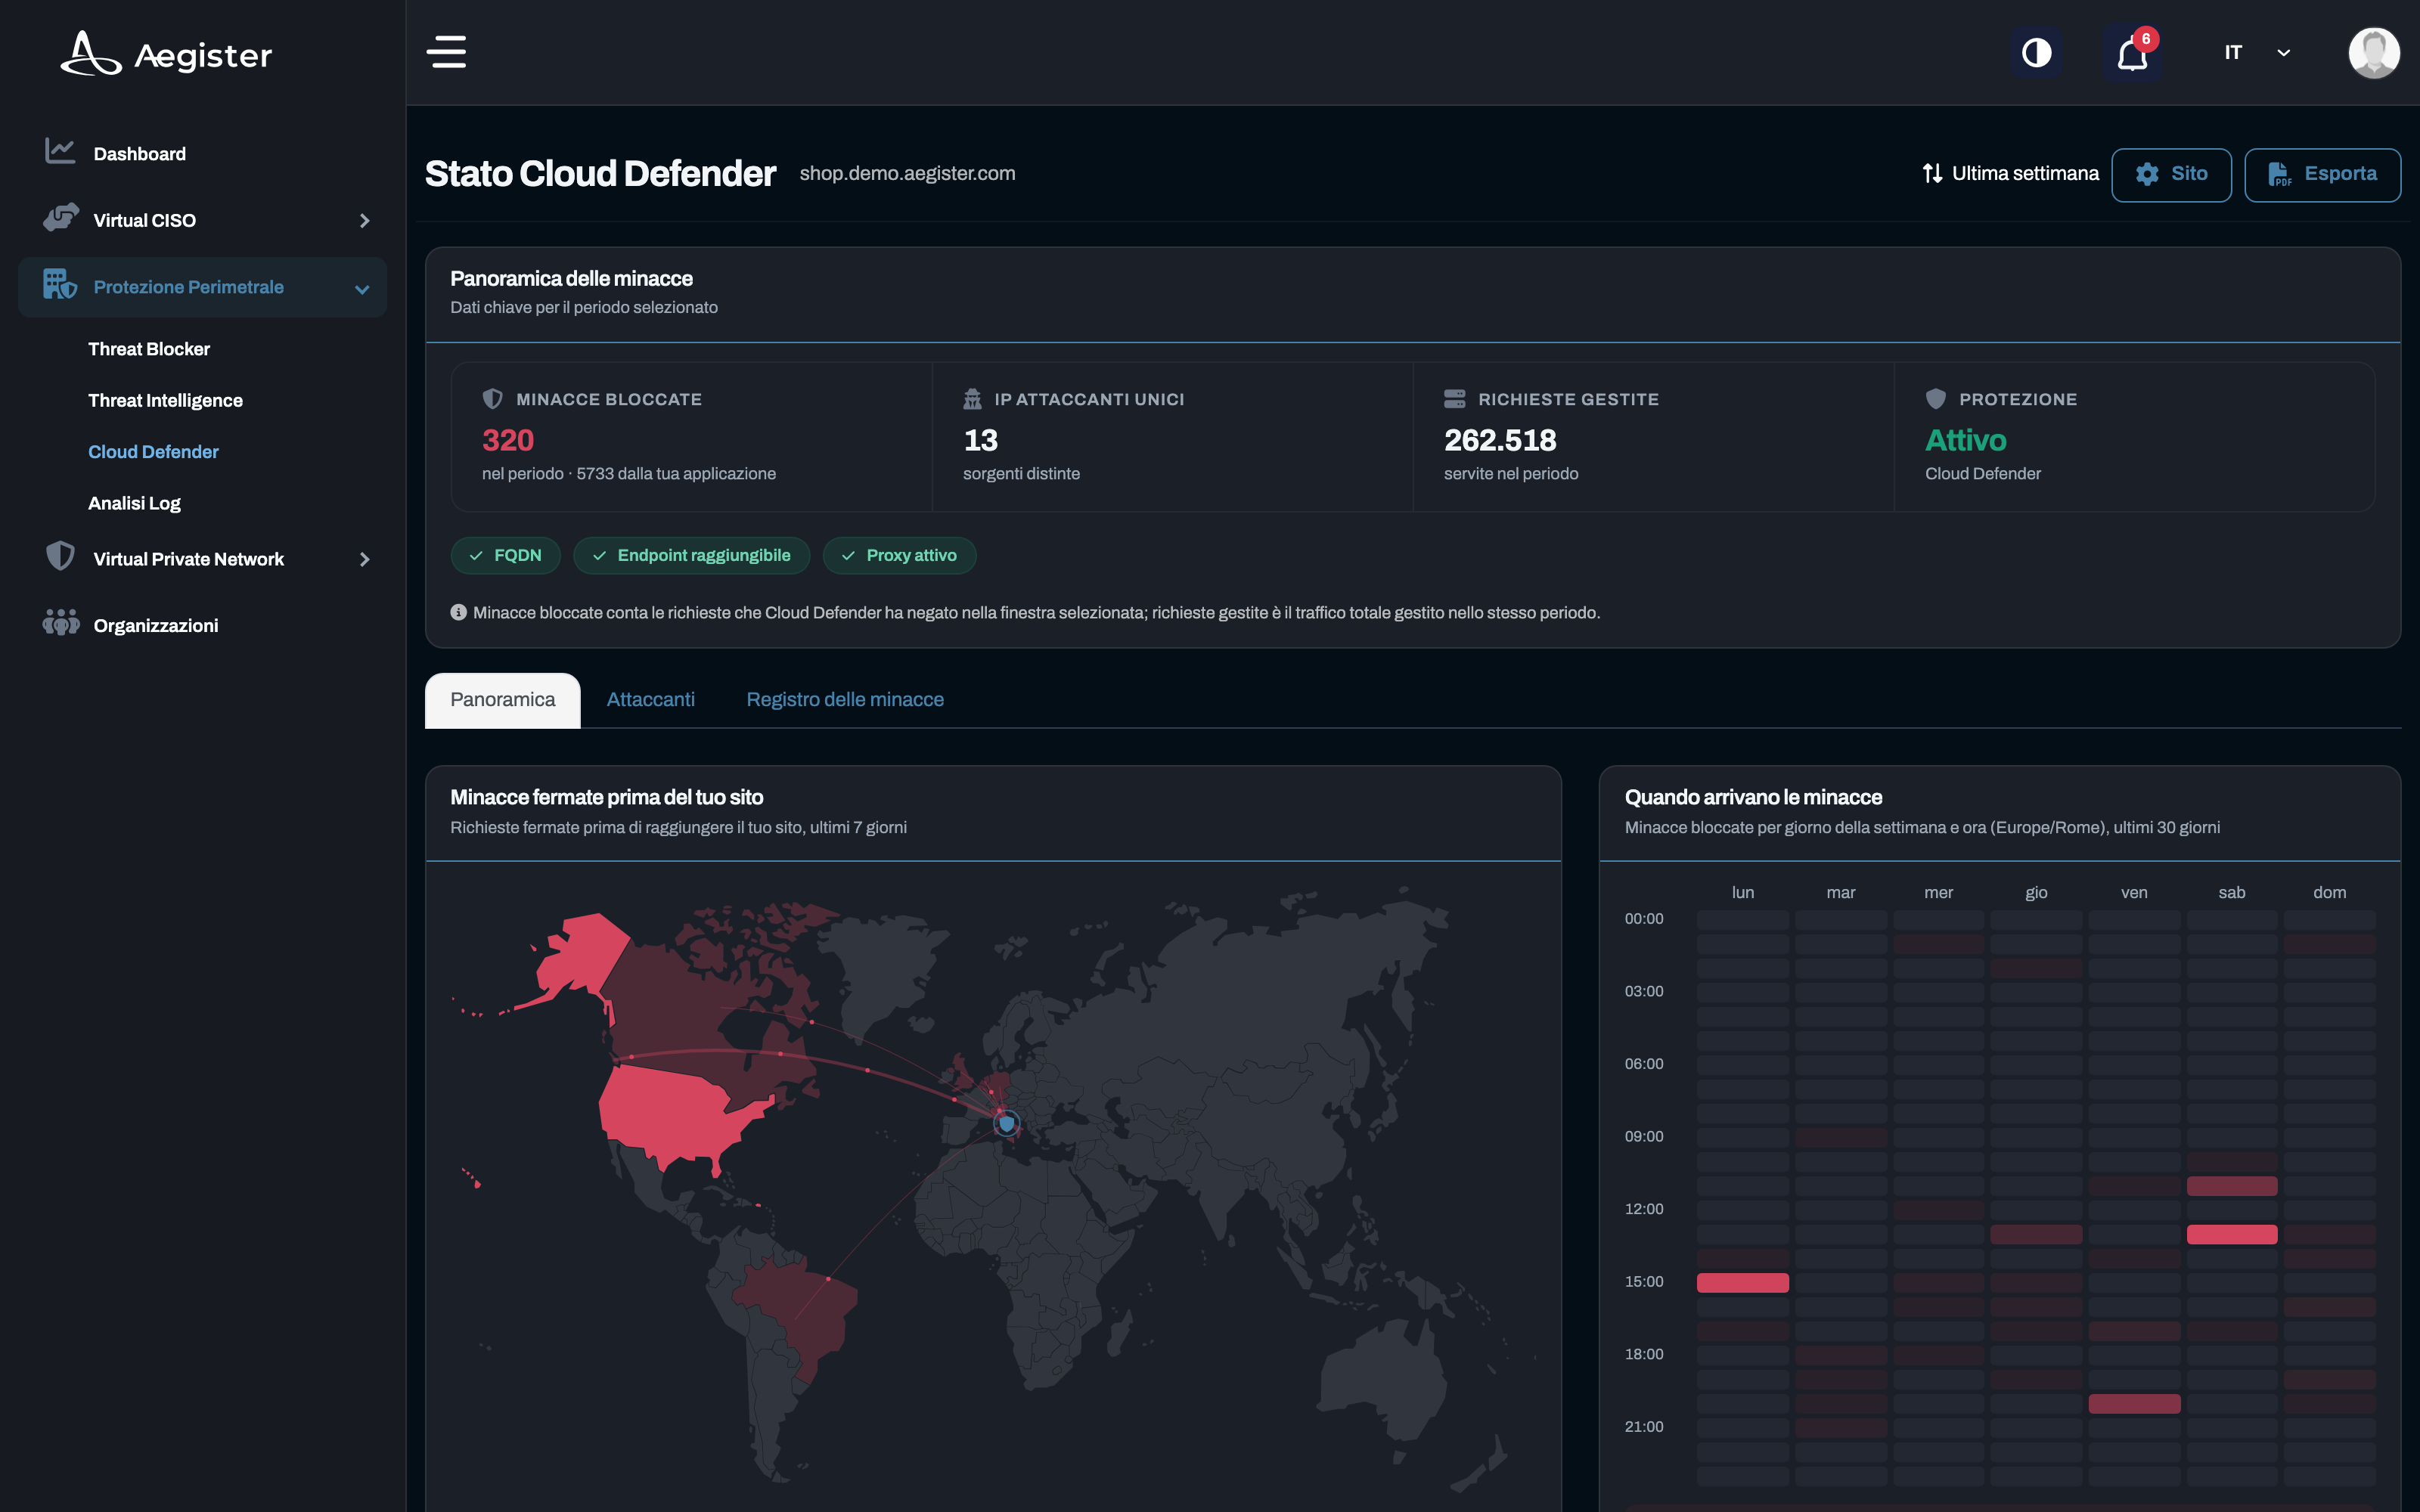
Approfondimenti sulla sicurezza cloud
Guide e analisi sulla sicurezza cloud, WAF e protezione delle applicazioni web.
 Realizzata con IA
16 Ott 2026
Voucher cloud e cybersecurity: come verificare il soggetto abilitato
Il voucher cloud e cybersecurity finanzia solo acquisti da soggetti abilitati. Chi può esserlo, come si consulta l'elenco, che cosa dicono codici e tipologie, rivenditori, integratori e fornitori collegati, e le domande da porre al fornitore prima di firmare la domanda.
Realizzata con IA
14 Ott 2026
Voucher cloud e cybersecurity: spese ammissibili caso per caso
Che cosa si può comprare con il voucher cloud e cybersecurity, caso per caso: server, ERP e CRM, SaaS, e-learning, intelligenza artificiale, servizi professionali, VPN, prodotti di terzi e licenze MSP, con la risposta delle FAQ ufficiali MIMIT e la condizione che la accompagna.
 Realizzata con IA
08 Ott 2026
Polizza catastrofale e voucher cloud e cybersecurity: la DSAN da allegare alla domanda
Per il Voucher Cloud & Cybersecurity l'impresa dichiara in domanda di essere in regola con l'obbligo di polizza catastrofale e allega un'autodichiarazione (DSAN). Questa guida spiega il requisito, le tre caselle della DSAN, i termini per dimensione d'impresa, i beni in affitto o leasing e la verifica in fase di erogazione.