

Ricerche frequenti
Nessun risultato per «». Provate con un'altra parola, oppure:
Analisi dei log
Un log del vostro firewall confrontato con la nostra threat intelligence: vedete cosa il firewall ha già negato e cosa la threat intelligence di Aegister avrebbe fermato in più.
Voucher MIMIT codice VCCFA2600000933-D9
Come funziona
Cyber Console legge il log del vostro firewall fino a 50.000 righe, conta le richieste che il firewall ha negato e confronta gli indirizzi IP esterni delle altre con la threat intelligence: quelle da IP segnalati sono le richieste che avrebbe fermato.
-
1
Il log del vostro firewall
Durante l'incontro con noi si carica un log esportato dal vostro firewall: .log, .csv, .json o .zip, fino a 100 MB. Il produttore si riconosce da solo: FortiGate, SonicWall, Sophos, Cisco ASA, pfSense e syslog.
-
2
Il confronto
Su un massimo di 50.000 righe, l'azione registrata dal firewall dice cosa ha già negato. Gli indirizzi IP esterni si confrontano con la threat intelligence, alla soglia di crime score 175 che Threat Blocker usa di norma.
-
3
Il risultato
Le richieste da IP segnalati che il firewall ha lasciato passare: quelle che la threat intelligence avrebbe fermato. Poi da dove arrivano e quando, gli host da esportare in CSV e le raccomandazioni.
La console in azione
Una visita della console e, dopo, le attività dall'inizio alla fine, nelle schermate che userete voi. Ogni registrazione è divisa in capitoli: sceglietene uno per partire da quel punto.

Trascrizione
Durante l'incontro con noi
L'analisi dei log si svolge nell'incontro di consulenza, che prenotate direttamente o al termine del Cyber Check-up: si carica un log del vostro firewall e leggiamo il risultato insieme. Così la valutazione iniziale si completa con un riscontro sul traffico reale della vostra rete.
Il confronto usa l'elenco della threat intelligence di oggi su un log già scritto: conta richieste, non attacchi, e non blocca nulla. A bloccare, sul vostro perimetro, è Threat Blocker.
I vostri dati
Un log del firewall racconta molto della vostra rete. Ecco dove resta, chi lo vede e che cosa usiamo per il confronto.
Dove restano i dati
Il file caricato e i risultati restano sulla nostra infrastruttura cloud nella regione di Milano, finché l'analisi non viene eliminata dall'elenco.
Chi vede un'analisi
Solo l'utente che l'ha caricata: non i colleghi della stessa organizzazione, né altri utenti della console.
Cosa si confronta
Per il confronto si usano solo gli indirizzi IP esterni: le righe del log non vengono inviate alla threat intelligence.
Il vostro firewall alla prova
Partite dal Cyber Check-up: al termine prenotate l'incontro con noi, dove analizziamo il log del vostro firewall. Oppure contattateci direttamente.
Erogato attraverso Cyber Console
L'analisi dei log è nel modulo Protezione perimetrale di Cyber Console, accanto a Threat Blocker, Cloud Defender e alla Threat Intelligence: ogni analisi resta nell'elenco finché non la eliminate.
La piattaforma in dettaglio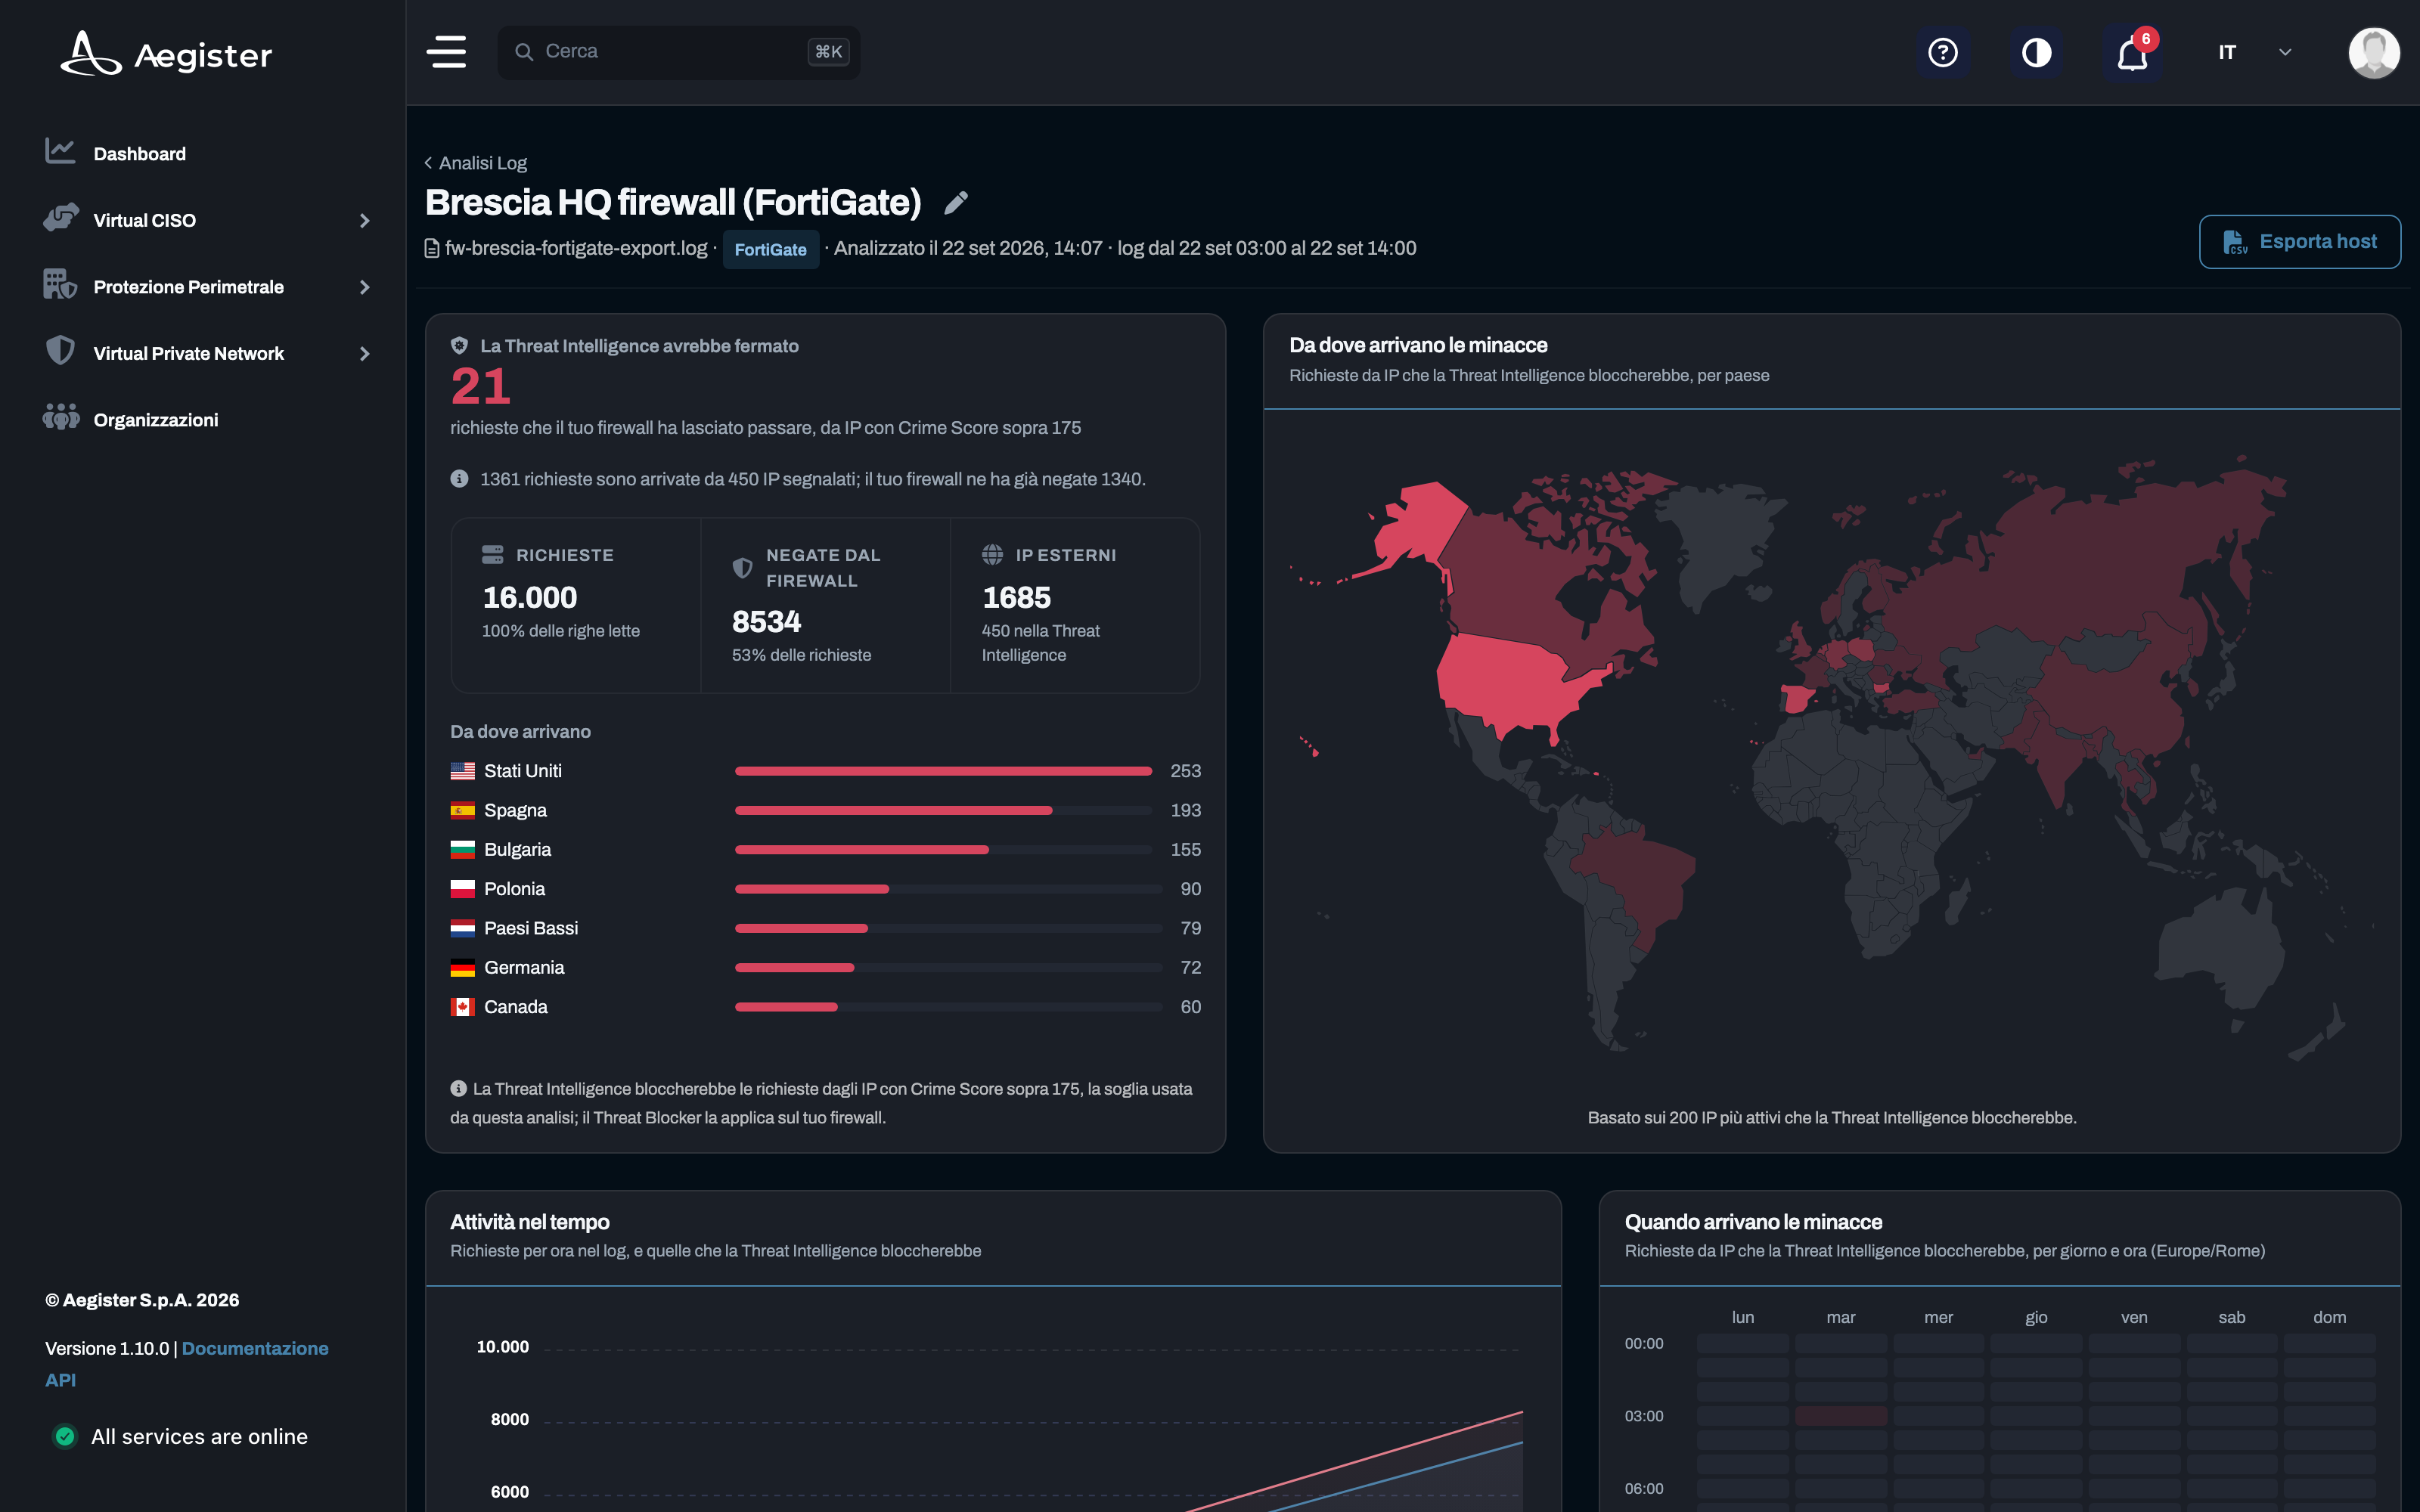
Approfondimenti sulla threat intelligence
Guide e analisi sulla threat intelligence e sulla protezione dalle minacce informatiche.
 Realizzata con IA
22 maggio 2025
Cyberminacce in Italia: Operational Summary ACN, aprile 2025
L'Operational Summary di ACN - aprile 2025 - segnala un aumento degli attacchi ransomware e DDoS in Italia, con focus su PA, telecomunicazioni e trasporti.
 Realizzata con IA
28 aprile 2025
L'importanza della threat intelligence per le aziende
Perché la threat intelligence è fondamentale per una strategia di sicurezza informatica efficace.
Realizzata con IA
12 aprile 2025
Minacce informatiche 2025: le più comuni e come difendersi
Un'analisi delle principali minacce informatiche nel 2025 e delle strategie per proteggersi, tra attacchi ransomware, phishing e supply chain, secondo NIST e ACN.