


Threat Intelligence
Verificate indirizzi IP, domini, URL e file sulla threat intelligence che alimenta Threat Blocker e Cloud Defender, da Cyber Console o dalle vostre applicazioni tramite API.
Come funziona
Le segnalazioni di oltre 130 fonti danno a ogni indicatore un crime score. Lo consultate su Cyber Console o dalle vostre applicazioni tramite API, mentre Threat Blocker e Cloud Defender ricevono l'elenco degli indirizzi IP da bloccare.
-
1
Le verifiche su Cyber Console
Un solo campo per indirizzi IP, domini, URL e impronte di file. Per ogni indicatore il crime score con il suo livello e le segnalazioni; per un IP anche rete, paese, tecniche MITRE ATT&CK e il report PDF.
-
2
Le stesse verifiche tramite API
Con un token generato dal vostro profilo, i vostri strumenti interrogano la stessa threat intelligence. La documentazione è pubblica su docs.aegister.com e il profilo mostra l'uso delle API giorno per giorno.
-
3
La stessa intelligence che blocca
Threat Blocker e Cloud Defender bloccano gli indirizzi IP segnalati, con l'elenco aggiornato almeno una volta all'ora. Una verifica invece legge e mostra: non blocca nulla.
La console in azione
Una visita della console e, dopo, le attività dall'inizio alla fine, nelle schermate che userete voi. Ogni registrazione è divisa in capitoli: sceglietene uno per partire da quel punto.
Cosa mostra una verifica
Un solo campo riconosce da solo se state cercando un indirizzo IP, un dominio, un URL o l'impronta di un file. Una verifica legge e mostra: a bloccare gli indirizzi IP sono Threat Blocker e Cloud Defender.
Crime score e livello
Ogni risultato riporta il crime score su una scala a cinque livelli, da nessun rischio a critico, con il numero di segnalazioni e la data della prima e dell'ultima.
Il quadro di un indirizzo IP
Per un IP anche rete e paese, l'andamento del punteggio nel tempo, i motivi delle segnalazioni, le tecniche MITRE ATT&CK con le relative difese e gli indicatori STIX da scaricare.
Report PDF
Il quadro completo di un indirizzo IP si scarica in PDF, da allegare a un'analisi o a una segnalazione interna.
I file restano da voi
Per verificare un file basta trascinarlo nella pagina: l'impronta SHA-256 si calcola nel browser e il file non viene caricato.
API con token
Ogni utente genera i propri token dal profilo e vede l'uso delle API giorno per giorno; i limiti giornalieri li impostiamo noi. La documentazione è pubblica su docs.aegister.com.
La threat intelligence per la vostra azienda
Le verifiche si attivano con una licenza per ciascun tipo di indicatore: indirizzi IP, URL, domini e file. Il Cyber Check-up vi indica da dove partire.
Erogato attraverso Cyber Console
La Threat Intelligence è nel modulo Protezione perimetrale di Cyber Console, accanto a Threat Blocker, Cloud Defender e all'analisi dei log: la stessa piattaforma da cui gestiamo controlli, incidenti e documentazione.
La piattaforma in dettaglio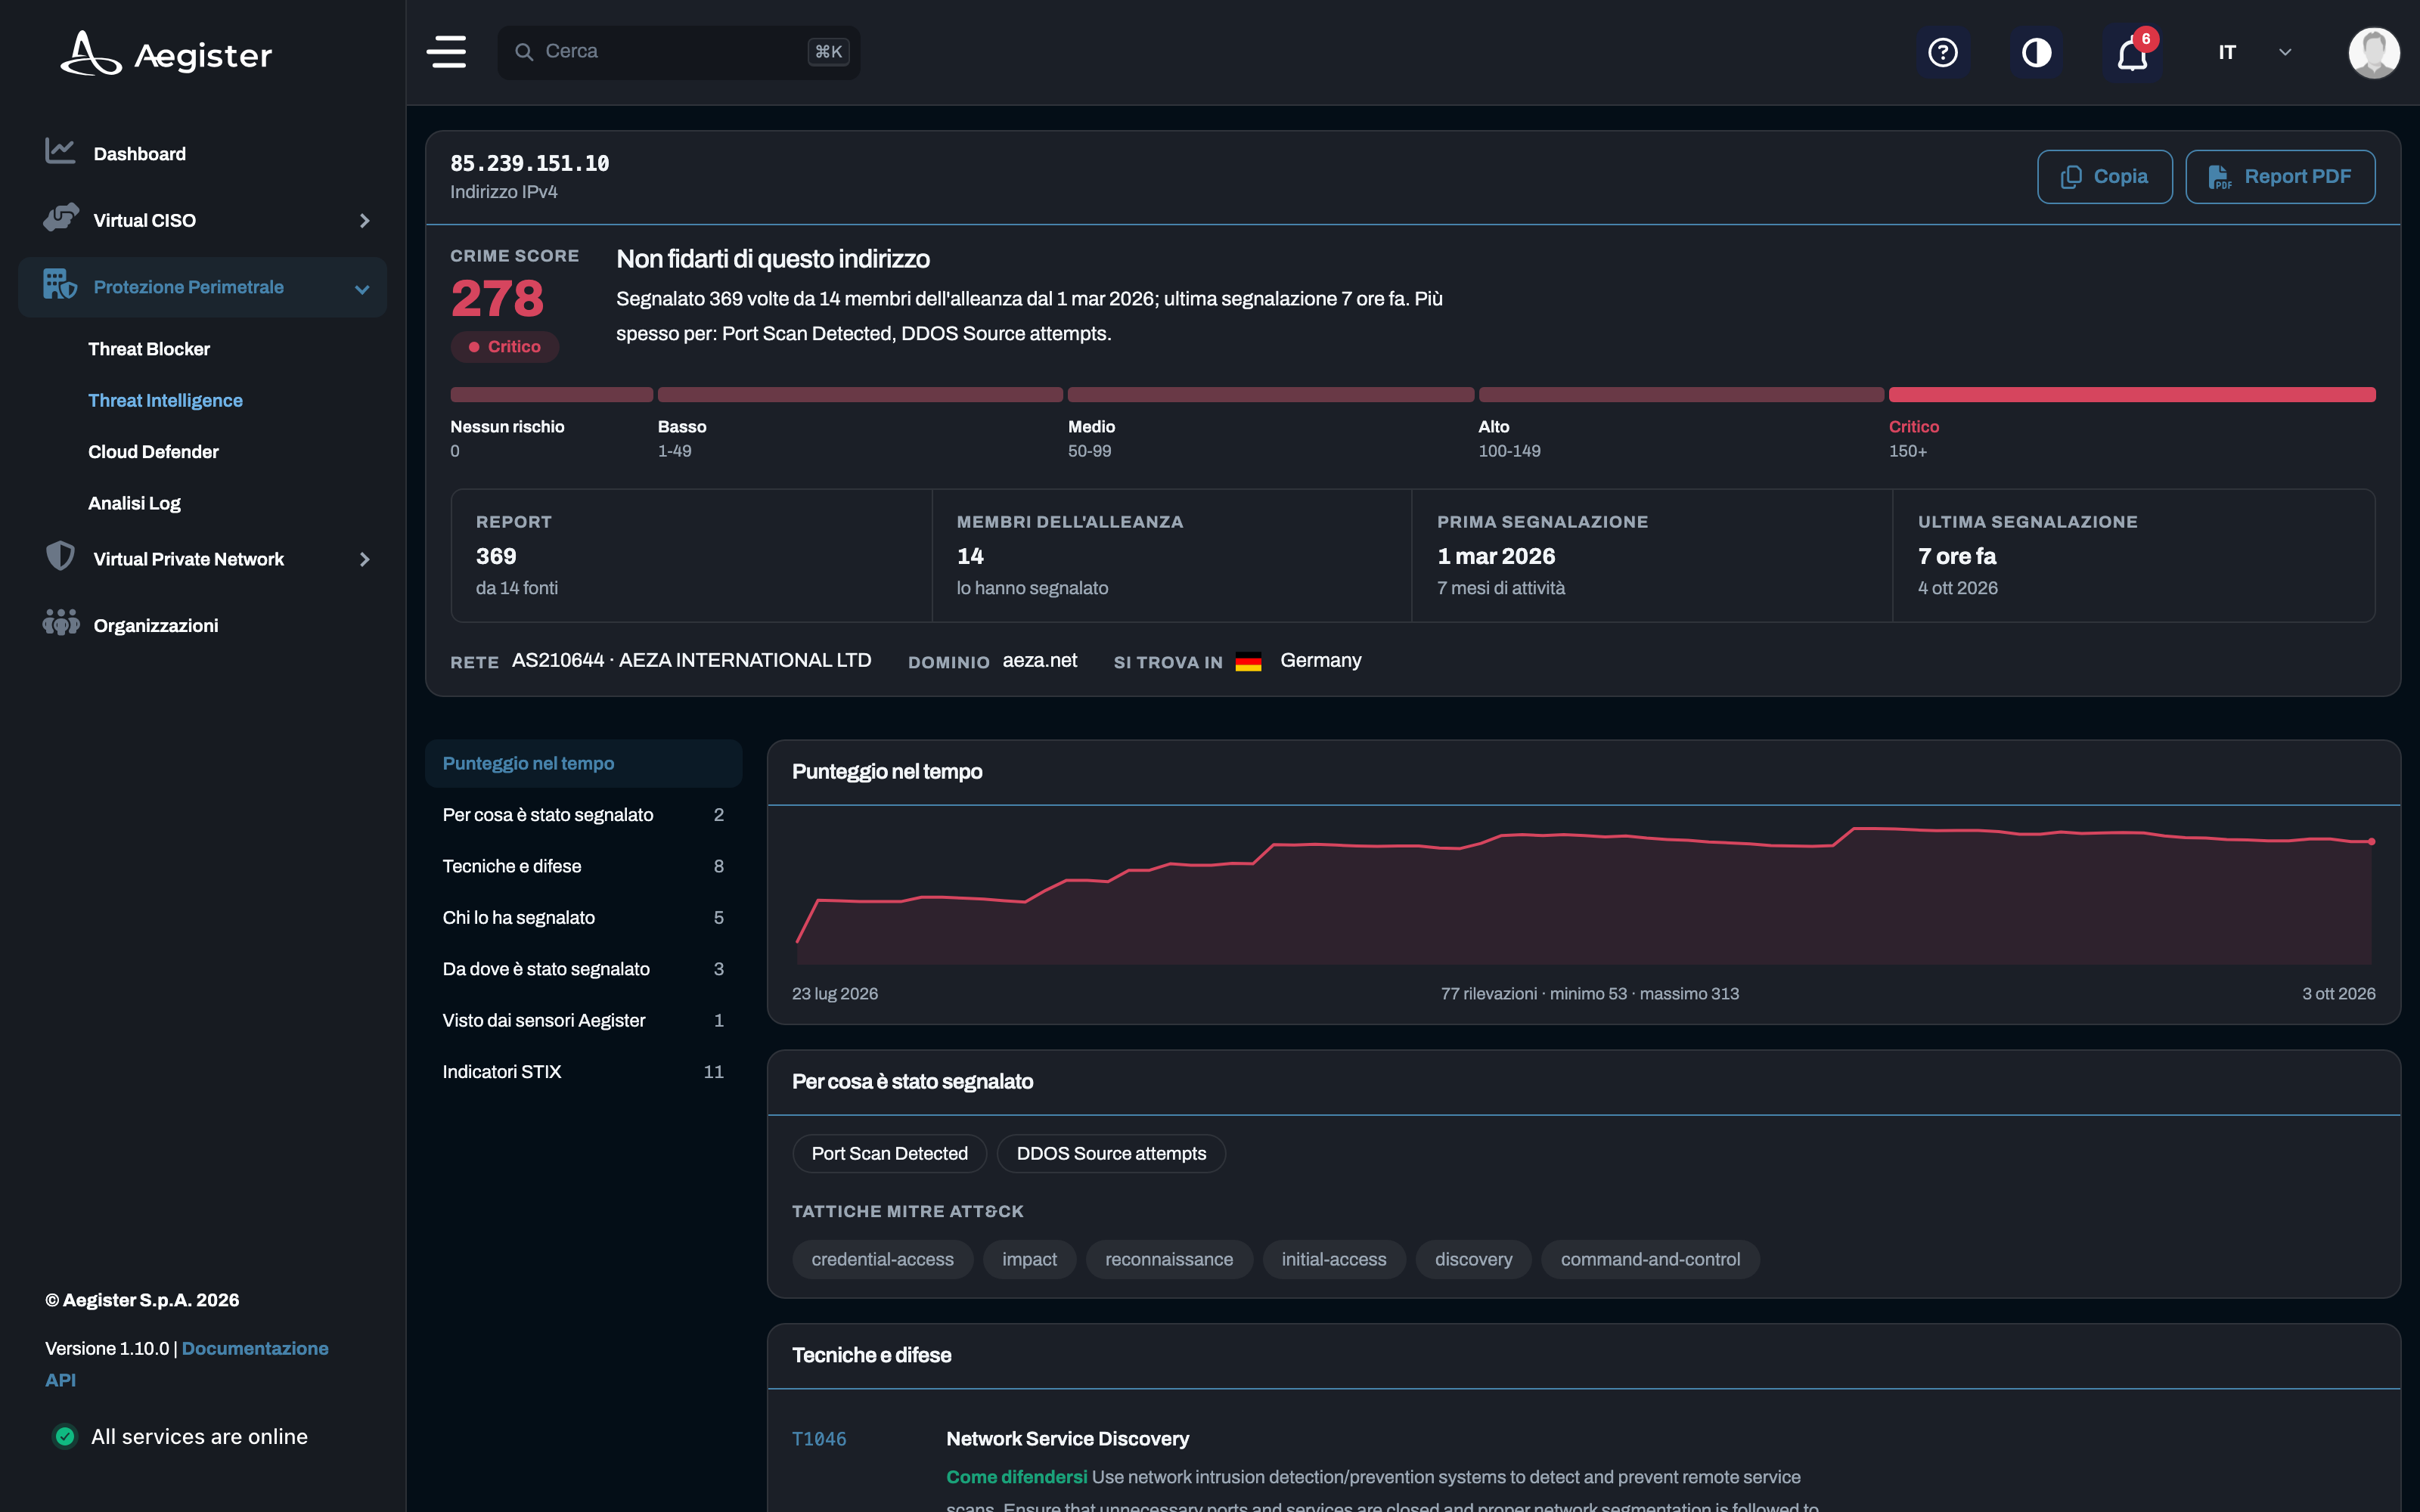
Approfondimenti sulla threat intelligence
Guide e analisi sulla threat intelligence e sulla protezione dalle minacce informatiche.
 Realizzata con IA
22 Mag 2025
Cyberminacce in Italia: Operational Summary ACN, aprile 2025
L'Operational Summary di ACN - aprile 2025 - segnala un aumento degli attacchi ransomware e DDoS in Italia, con focus su PA, telecomunicazioni e trasporti.
 Realizzata con IA
28 Apr 2025
L'importanza della threat intelligence per le aziende
Perché la threat intelligence è fondamentale per una strategia di sicurezza informatica efficace.
Realizzata con IA
12 Apr 2025
Minacce informatiche 2025: le più comuni e come difendersi
Un'analisi delle principali minacce informatiche nel 2025 e delle strategie per proteggersi, tra attacchi ransomware, phishing e supply chain, secondo NIST e ACN.