


ISO/IEC 27001
Il sistema di gestione della sicurezza delle informazioni: un approccio strutturato per la protezione delle informazioni aziendali.
Voucher MIMIT codice VCCFA2600000933-D9Come funziona
Dall'analisi dei gap al certificato, poi il ciclo di tre anni: audit di sorveglianza il primo e il secondo anno, ricertificazione il terzo. Vi accompagniamo in ogni fase.
-
1
Analisi e pianificazione
Con l'analisi dei gap valutiamo i rischi e pianifichiamo le azioni necessarie per costruire l'ISMS.
-
2
Implementazione e monitoraggio
Implementazione dei controlli di sicurezza e delle procedure richieste. Monitoraggio costante dell'efficacia del sistema tramite audit interni e revisioni.
-
3
Certificazione e mantenimento
Vi prepariamo all'audit di certificazione e, ottenuto il certificato, manteniamo la conformità con gli audit periodici e il miglioramento continuo.
La console in azione
Una visita della console e, dopo, le attività dall'inizio alla fine, nelle schermate che userete voi. Ogni registrazione è divisa in capitoli: sceglietene uno per partire da quel punto.
Lo standard ISO/IEC 27001
ISO 27001 rappresenta il principale standard internazionale dedicato alla sicurezza delle informazioni, progettato per supportare organizzazioni di qualsiasi dimensione o settore nell'adozione di un Sistema di Gestione della Sicurezza delle Informazioni (ISMS), garantendo un approccio strutturato ed efficace alla protezione dei dati.
Rappresenta un importante strumento per delineare un piano di sicurezza aziendale completo e funzionale ed è oggi considerato uno degli standard più precisi, composto da numerose indicazioni e controlli accuratamente selezionati. La ISO 27001 non è unicamente uno standard di sicurezza informatica poiché, oltre alla sicurezza logica, include la sicurezza fisica/ambientale e la sicurezza organizzativa.
La ISO 27001 tutela i principali aspetti delle informazioni, riassunti nei tre pilastri della sicurezza informatica:

Confidenzialità
Garantisce che i dati siano accessibili esclusivamente a persone autorizzate, prevenendo accessi indebiti.

Integrità
Assicura che le informazioni siano precise, complete e non modificate senza permesso, mantenendone l'affidabilità.

Disponibilità
Permette l'accesso ai dati e ai sistemi quando necessario, evitando interruzioni o perdite.
Come funziona la certificazione ISO/IEC 27001
La ISO/IEC 27001:2022 certifica che un'organizzazione gestisce la sicurezza delle informazioni con un Sistema di Gestione della Sicurezza delle Informazioni (ISMS) basato sul rischio. Lo standard si articola in due parti: le clausole di gestione (4-10), obbligatorie, e l'Annex A, il catalogo dei controlli di sicurezza da selezionare in base al rischio.
Le clausole obbligatorie (4-10)
Definiscono come si costruisce e si mantiene l'ISMS. Sono requisiti, non opzioni.
- Contesto dell'organizzazione e definizione del perimetro
- Leadership e impegno della direzione
- Pianificazione e valutazione del rischio
- Supporto: risorse, competenze, documentazione
- Attività operative e trattamento del rischio
- Valutazione delle prestazioni e audit interni
- Miglioramento e gestione delle non conformità
L'Annex A: 93 controlli in 4 temi
La revisione 2022 ha riorganizzato i controlli da 114 a 93, raggruppati in quattro temi e con 11 nuovi controlli (tra cui threat intelligence, sicurezza cloud e data masking).
- A.5 - Controlli organizzativi (37)
- A.6 - Controlli relativi alle persone (8)
- A.7 - Controlli fisici (14)
- A.8 - Controlli tecnologici (34)
L'iter di certificazione in cinque fasi
1
Analisi dei gap
Definizione del perimetro ISMS e confronto con i requisiti dello standard.
2
Implementazione
Policy, valutazione del rischio, piano di trattamento e Dichiarazione di Applicabilità.
3
Audit interno
Verifica interna e riesame della direzione prima dell'ente di certificazione.
4
Audit di certificazione
Stage 1 documentale e Stage 2 sull'efficacia dei controlli, condotti da un ente accreditato.
5
Sorveglianza
Audit di sorveglianza annuali e ricertificazione completa ogni tre anni.
ISO 27001, NIS 2 e GDPR: come si integrano
Un ISMS conforme alla ISO 27001 non sostituisce gli obblighi normativi, ma fornisce la struttura di gestione del rischio che NIS 2 e GDPR richiedono, e produce evidenze riutilizzabili. Gran parte delle misure di base NIS 2 e del principio di sicurezza del trattamento (art. 32 GDPR) trova già risposta nei controlli dell'Annex A.
In Italia la prassi di riferimento UNI/PdR 174:2025 collega esplicitamente la ISO/IEC 27001 ai requisiti NIS, permettendo alle organizzazioni già certificate di valorizzare il lavoro svolto.
La certificazione ISO/IEC 27001 non è obbligatoria, ma quindi perché certificarsi?
Le principali normative europee e internazionali in materia di sicurezza delle informazioni, come la Direttiva NIS 2 e gli standard della famiglia ISO/IEC 27000, definiscono il quadro entro cui garantire la continuità operativa, proteggere i dati sensibili e gestire i rischi cyber. Nel panorama europeo si affianca il regolamento DORA per il settore finanziario, che non rientra tra i servizi che offriamo ma concorre a delineare il contesto regolatorio. Implementare un ISMS secondo la ISO/IEC 27001 richiede un impegno significativo, ma i benefici che ne derivano sono notevoli.
Vantaggi
Sicurezza
- migliorare il livello di sicurezza informatica
- ridurre notevolmente le possibilità di attacco
- aumentare la resistenza agli eventuali attacchi
- migliorare la capacità di reazione e ripristino in caso di attacco
Immagine
- un'azienda certificata risulta più solida
- la certificazione può dare forza al brand
- requisito per partecipare ad alcuni bandi
- requisito richiesto per poter essere fornitori di grandi aziende
Gestione della ISO 27001 con Cyber Console
Cyber Console è la nostra piattaforma per gestire controlli, attività e documentazione ISO 27001: flusso strutturato, versionamento automatico e documentazione pronta per l'audit.
La piattaforma in dettaglio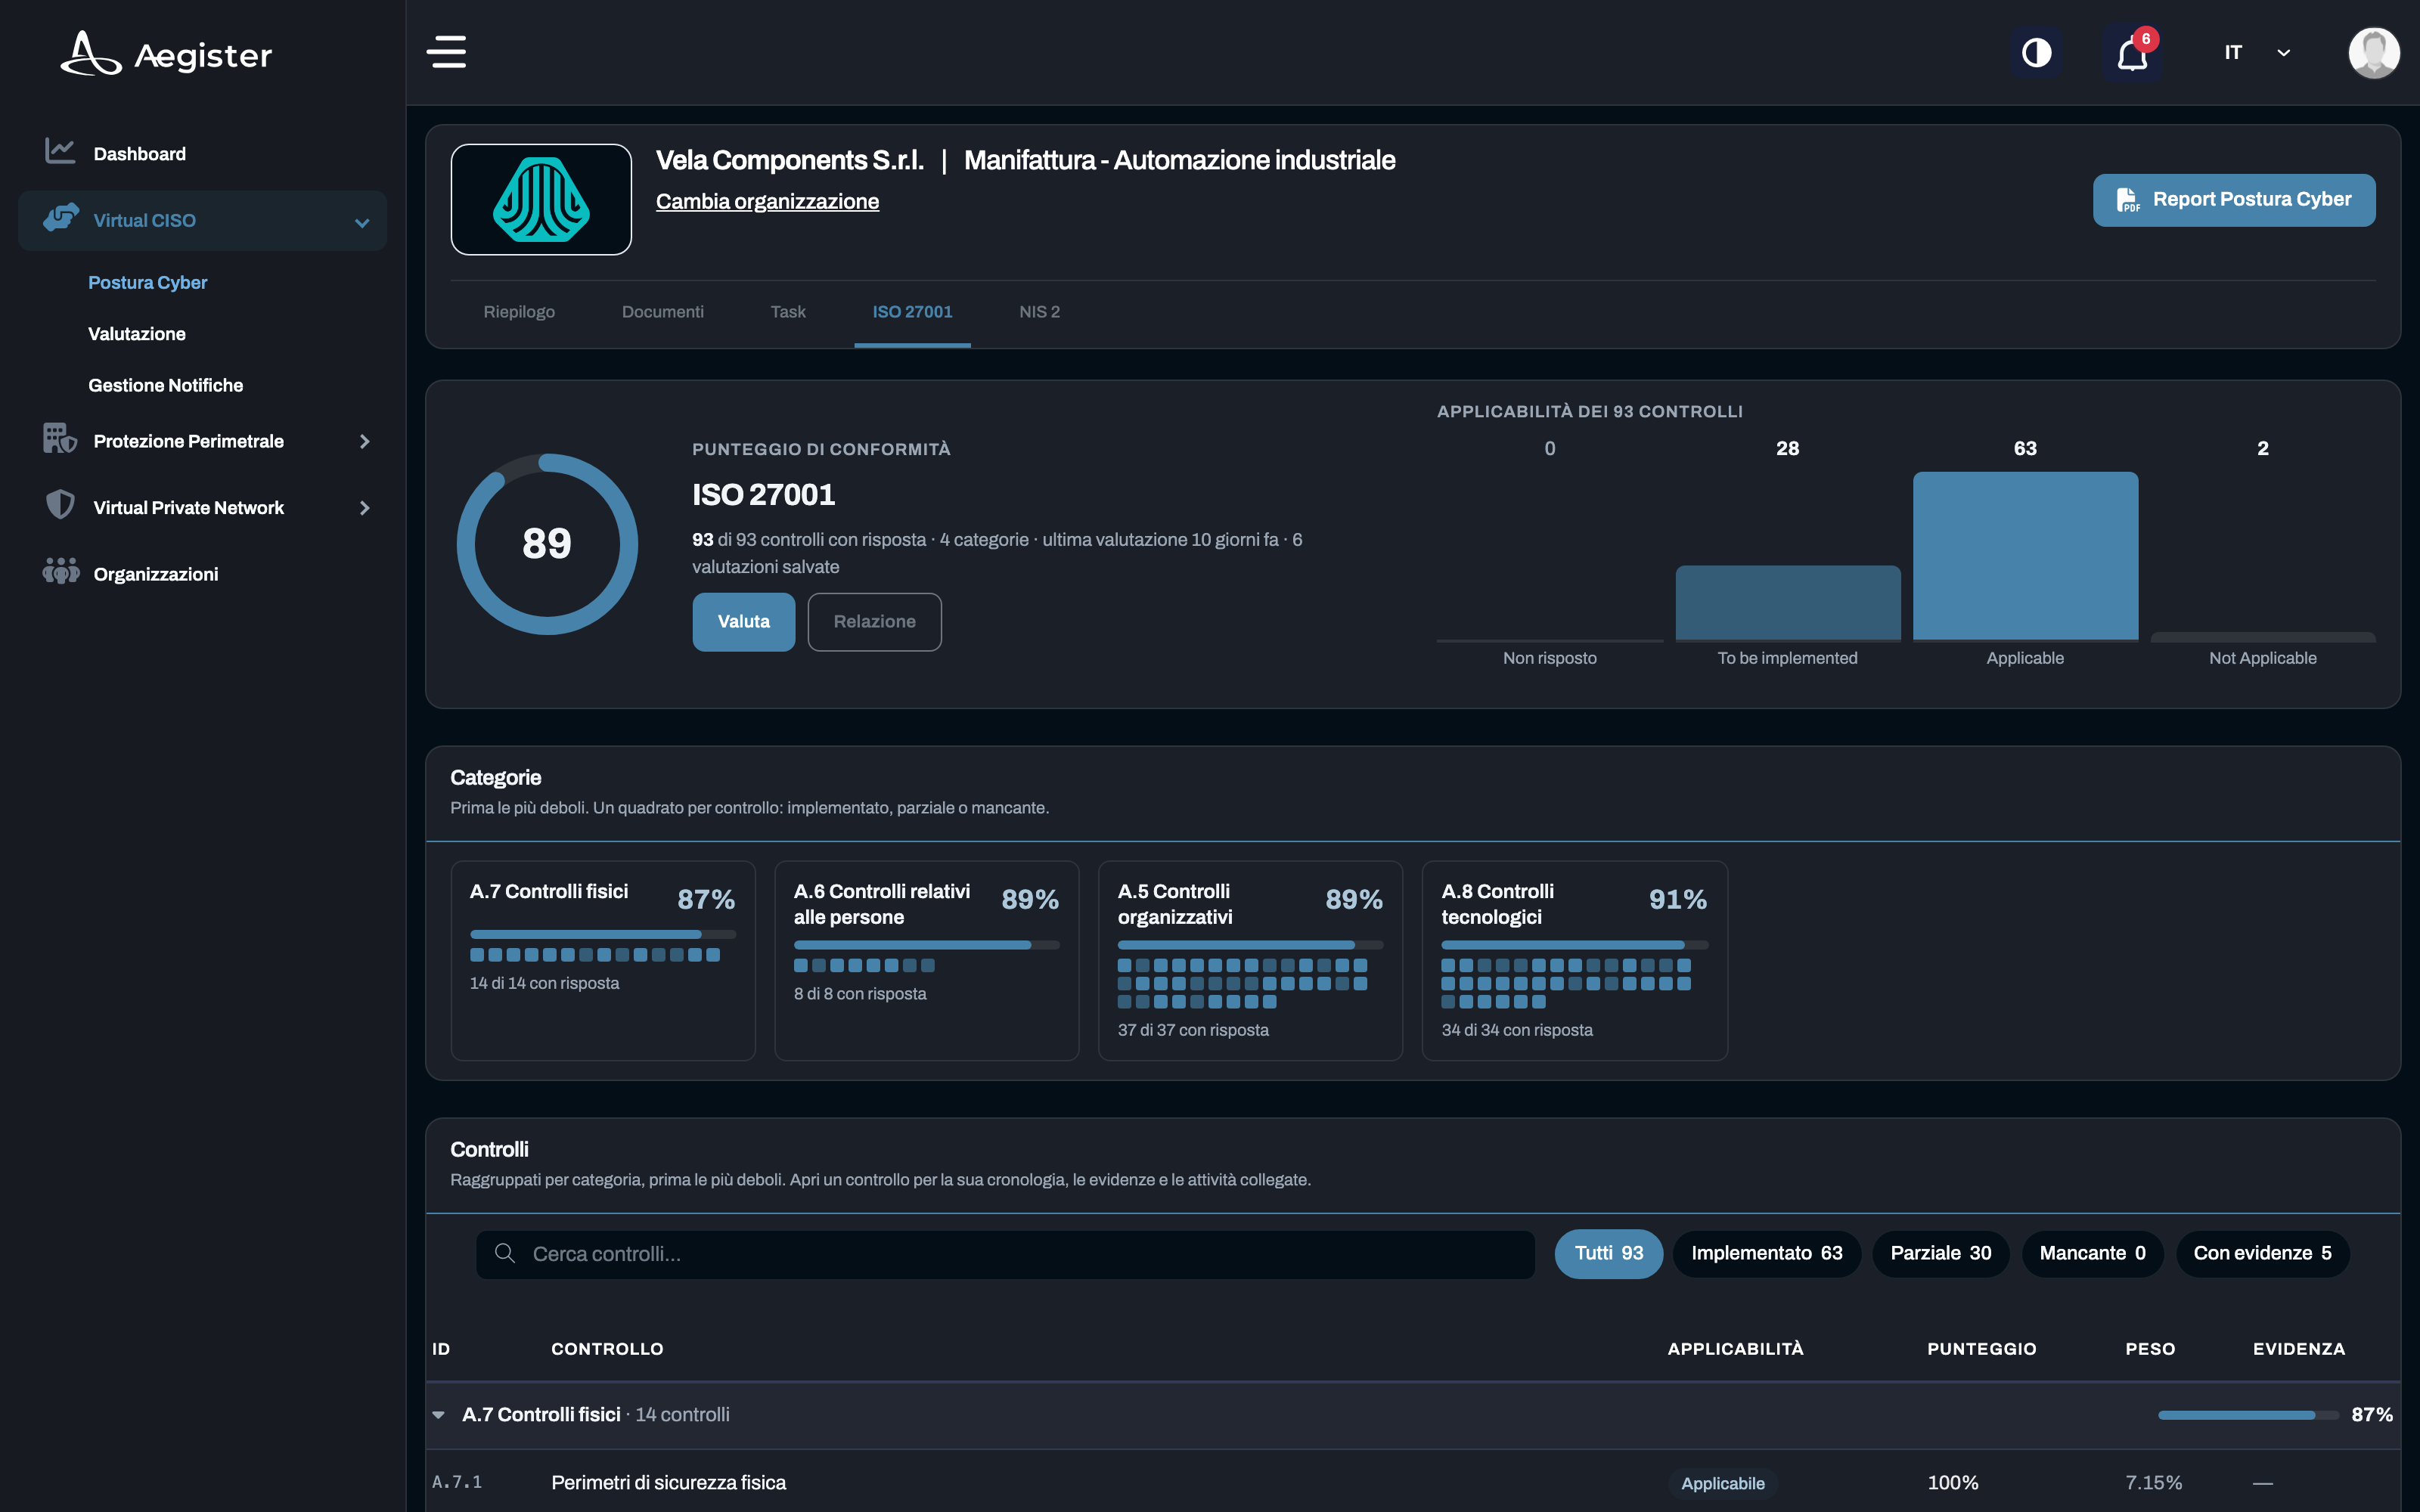
Domande frequenti sulla ISO 27001
La ISO/IEC 27001 è lo standard internazionale che certifica un Sistema di Gestione della Sicurezza delle Informazioni (ISMS). La certificazione attesta che l'organizzazione gestisce la sicurezza delle informazioni con un approccio sistematico e basato sul rischio, validato da un ente di certificazione accreditato.
Per la maggior parte delle organizzazioni il percorso richiede dai 6 ai 12 mesi, in base a dimensione, numero di sedi e maturità dei controlli esistenti. Al termine dell'implementazione si svolgono l'audit di certificazione Stage 1 (documentale) e Stage 2 (efficacia dei controlli).
Il costo dipende dal perimetro dell'ISMS, dalla dimensione e dal numero di sedi, e si compone della parte di implementazione e della parcella dell'ente di certificazione. Aegister parte da un assessment per definire perimetro e gap e fornire una stima realistica.
La ISO 27001 è lo standard certificabile: contiene i requisiti dell'ISMS e l'Annex A con i 93 controlli. La ISO 27002 è la guida applicativa che spiega in dettaglio come implementare ciascun controllo, ma non è certificabile.
No, la ISO 27001 non è obbligatoria. Tuttavia un ISMS certificato copre gran parte delle misure di base NIS 2 e del principio di sicurezza del trattamento (art. 32 GDPR), producendo evidenze riutilizzabili. In Italia la prassi UNI/PdR 174:2025 collega esplicitamente la ISO/IEC 27001 ai requisiti NIS.
Approfondimenti sulla ISO 27001
Guide, analisi e aggiornamenti sulla certificazione ISO 27001 e la gestione della sicurezza delle informazioni.
 Realizzata con IA
08 Ott 2026
NIS 2 e ISO 27001: cosa copre la certificazione e cosa manca
La vostra azienda ha o prepara la ISO/IEC 27001 e rientra nella NIS 2. Cosa copre già la certificazione, quali obblighi aggiunge il D.Lgs. 138/2024 (registrazione, responsabilità degli organi, notifica al CSIRT Italia, misure di base ACN, fornitori) e una mappatura dei controlli per riusare il SGSI senza fare due volte il lavoro.
05 Ott 2026
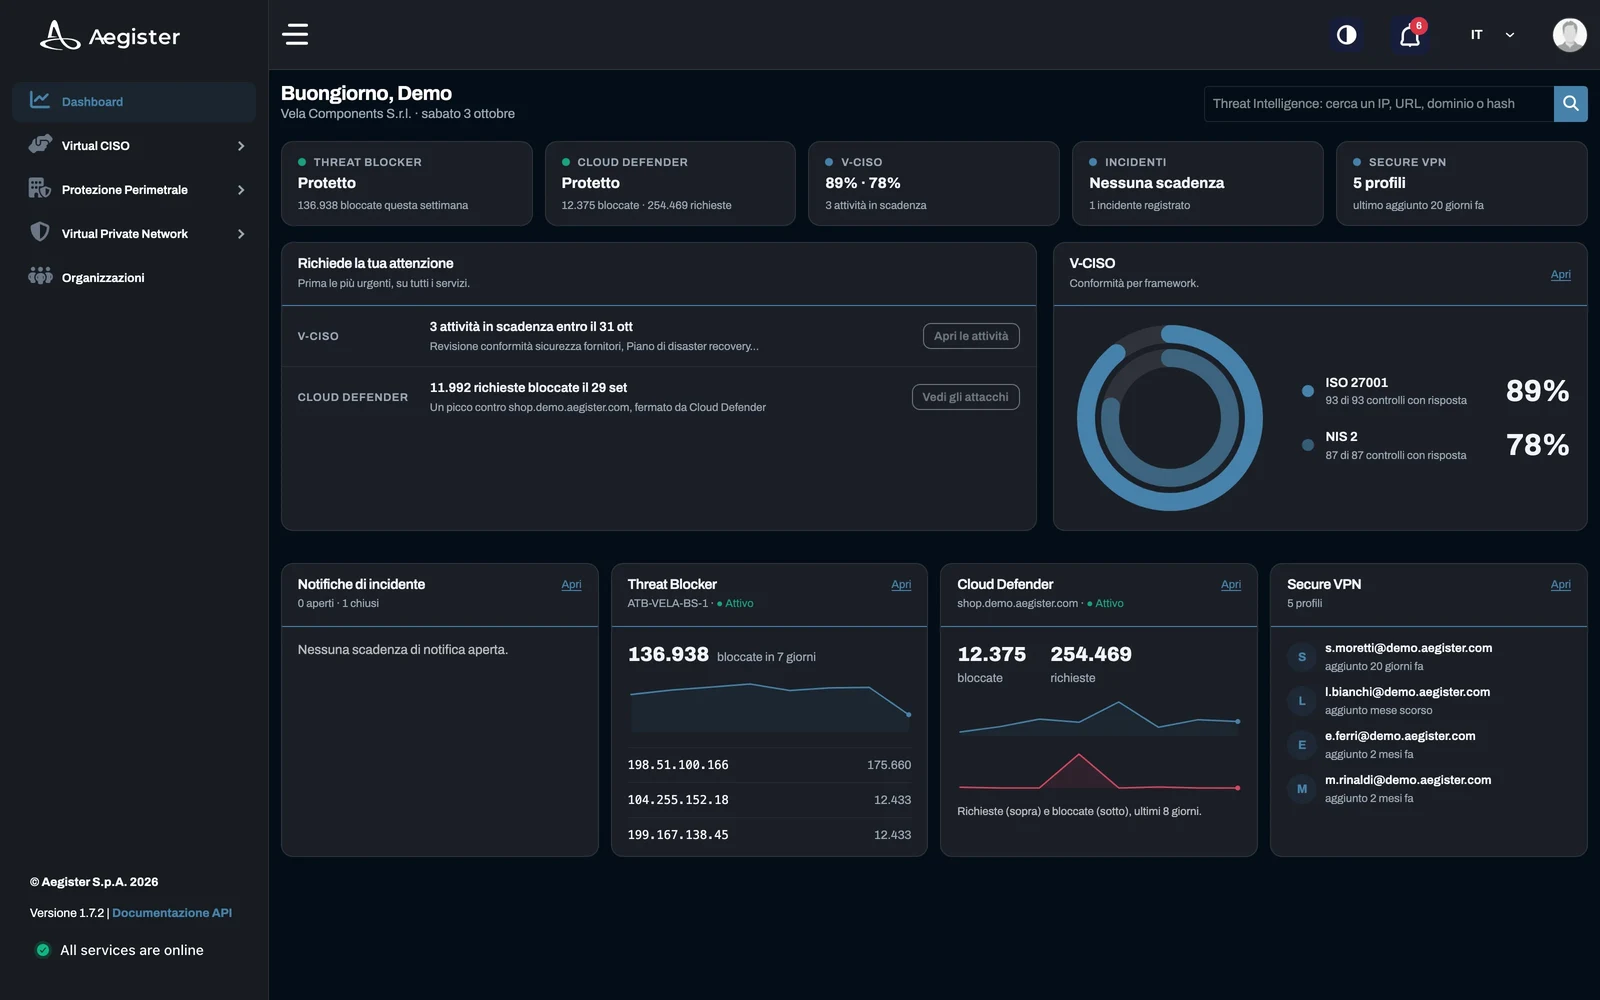
Cyber Console 2.0: ridisegnata da cima a fondo
Cyber Console arriva alla versione 2.0: un'interfaccia ridisegnata da cima a fondo, una ricerca per tutta la console, video guide all'uso della console e nuove funzioni per NIS 2 e ISO 27001, la notifica degli incidenti e la protezione perimetrale.
 Realizzata con IA
29 Apr 2026
Audit cybersecurity: cos'è, come funziona e come prepararsi
Un audit cybersecurity verifica se governance, controlli, evidenze e pratiche tecniche sono adeguati al framework scelto. Questa guida spiega tipi, fasi, preparazione ed errori ricorrenti per NIS 2, ISO 27001, DORA e misure base ACN.