Siti web e API ricevono ogni giorno traffico malevolo: richieste da indirizzi IP noti per attività ostili, tentativi di attacco alle applicazioni, attacchi DDoS. A ciò si aggiunge la necessità di rispettare normative sempre più stringenti come GDPR, NIS2 e ISO/IEC 27001.
Il traffico passa prima da Cloud Defender
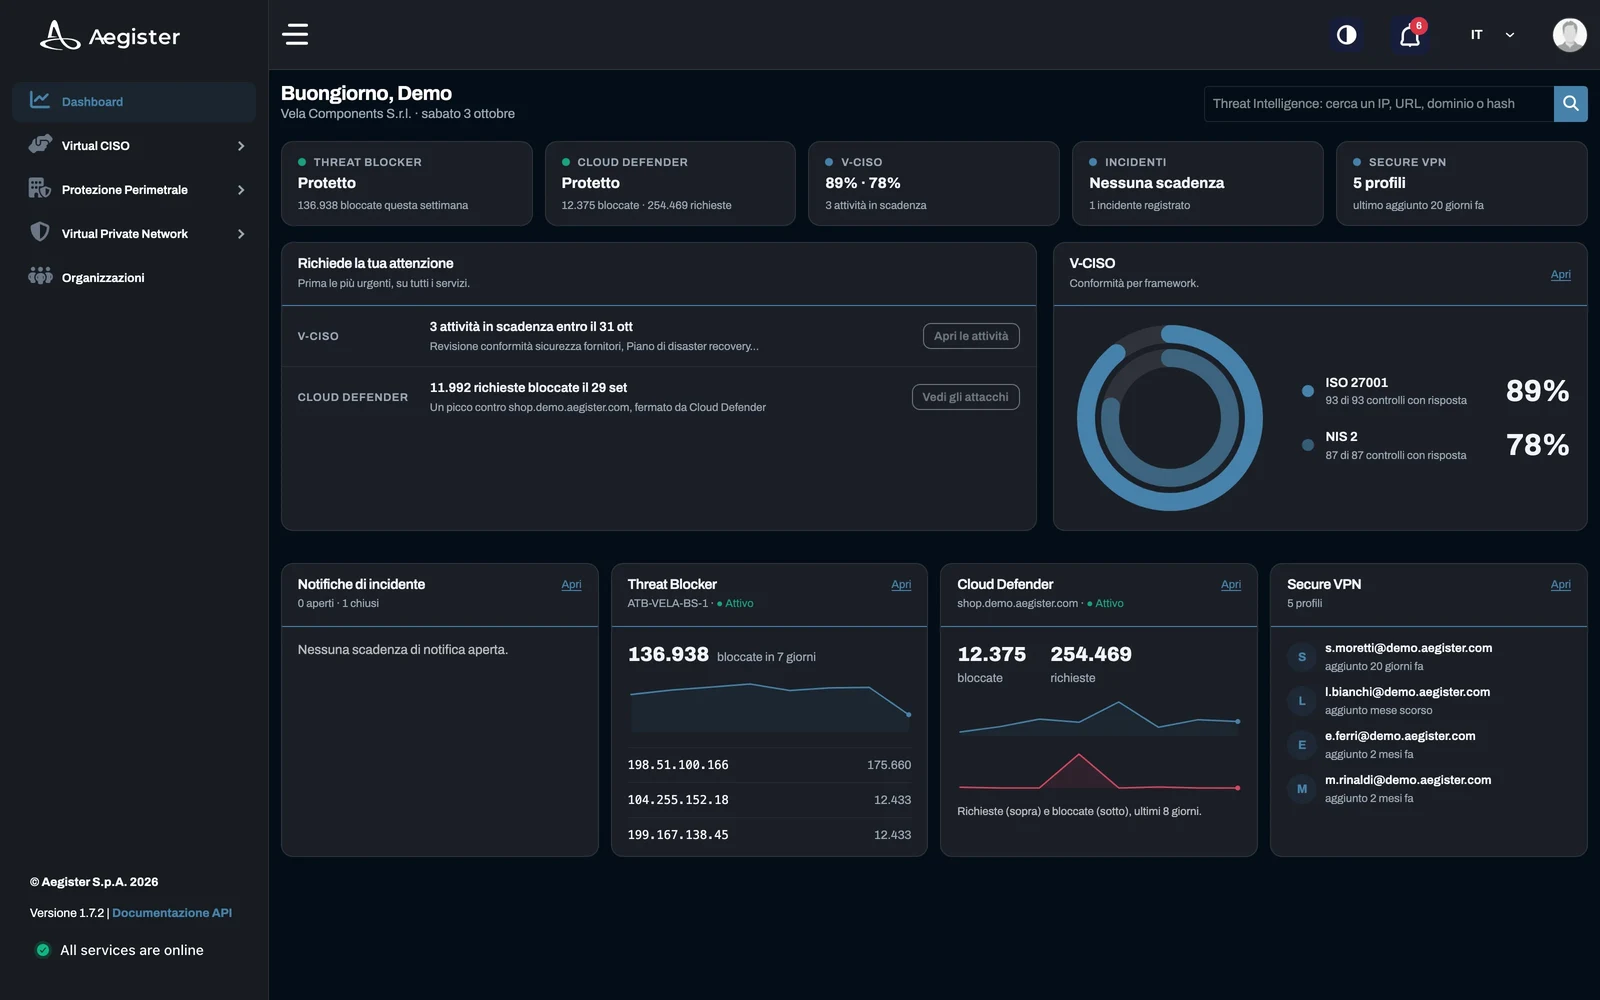
Cloud Defender è il nostro WAF gestito: il traffico verso i vostri siti e le vostre API passa da Cloud Defender prima di raggiungere il server, e le richieste dagli indirizzi IP segnalati dalla nostra threat intelligence vengono bloccate. È un tassello utile per le organizzazioni che si preparano alle misure minime di sicurezza NIS2.
L'approccio integrato di Aegister
In questo scenario, avere un partner capace di gestire efficacemente la sicurezza cloud fa la differenza. Aegister non offre semplicemente soluzioni tecnologiche; accompagna le aziende con un approccio integrato e personalizzato:
- Attivazione via DNS: il record del sito punta a secure.aegister.com e la protezione è attiva in pochi minuti, quando la configurazione dal nostro lato è pronta.
- TLS e DDoS all'edge: gestiti prima che il traffico raggiunga il vostro server.
- Threat intelligence: le richieste dagli indirizzi IP della nostra lista vengono bloccate; la lista si aggiorna ogni ora.
- Accesso diretto chiuso: il vostro server accetta solo il traffico che arriva da Cloud Defender. Le regole contro SQL injection e XSS sono calibrate sul vostro traffico prima di bloccare.
Garantire la conformità
La conformità a normative come GDPR, NIS2 e ISO/IEC 27001 è fondamentale. Le soluzioni di Aegister sono progettate per aiutare le organizzazioni a soddisfare questi standard; i blocchi e lo stato del servizio sono consultabili in Cyber Console. Allineandosi a questi framework, le aziende possono dimostrare il loro impegno nella protezione dei dati e nella cybersecurity.
Con Aegister, il cloud torna ad essere una risorsa sicura e strategica.
Maggiori informazioni su Cloud Defender