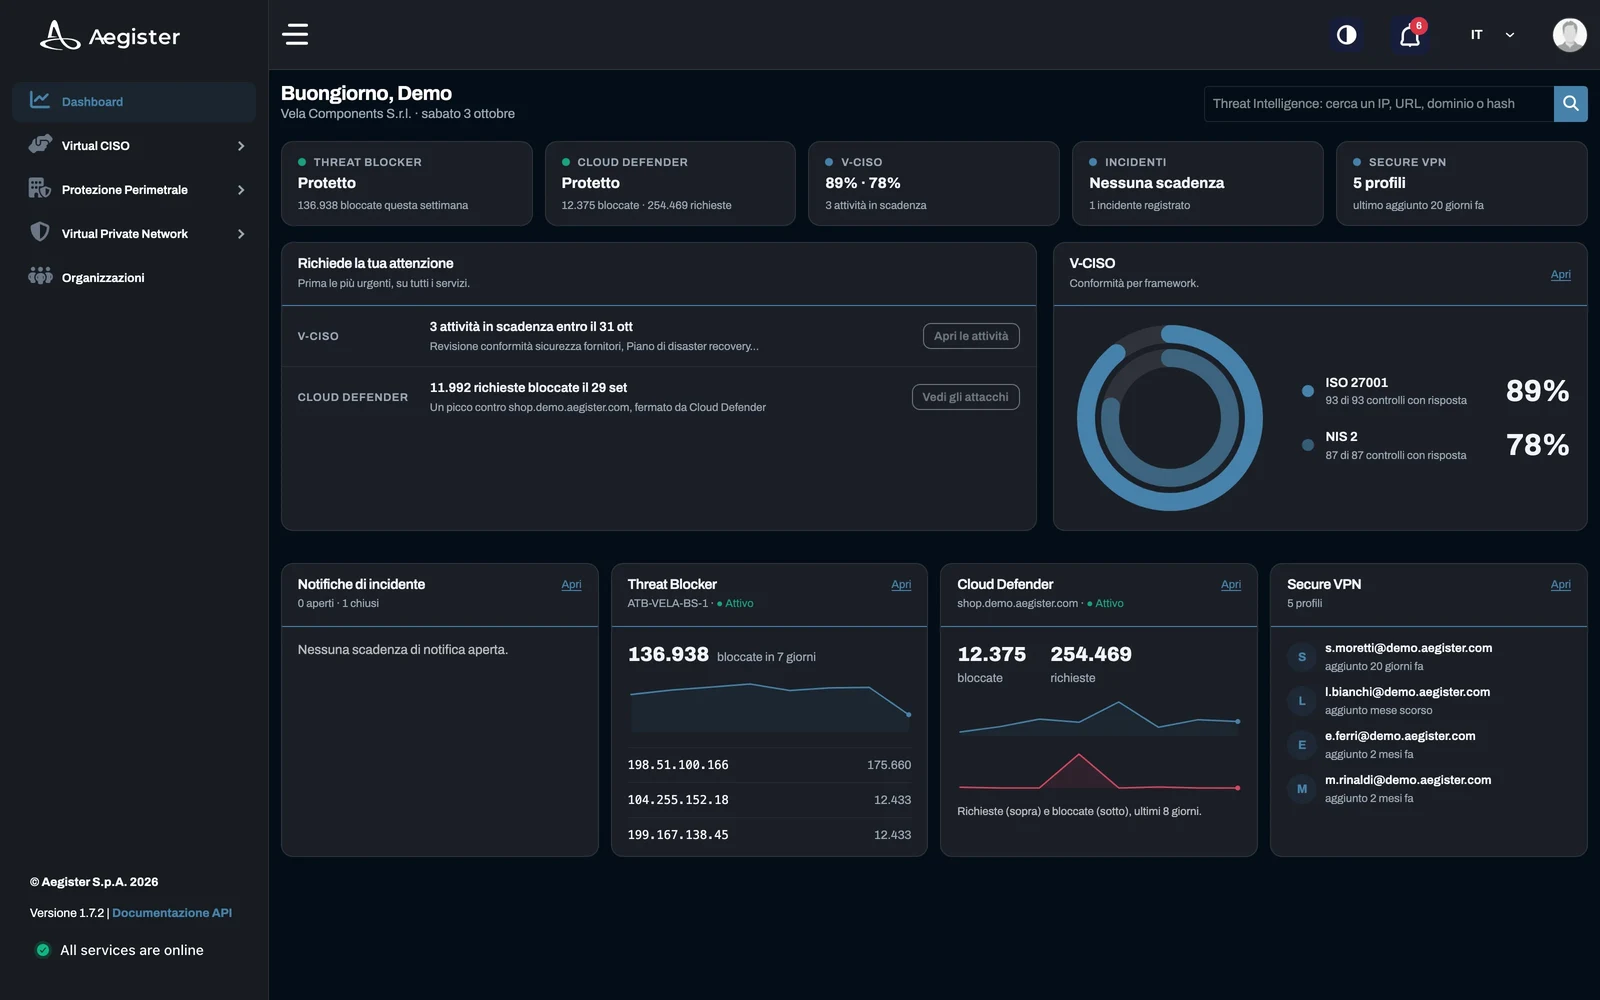
La direttiva NIS 2 segna un passo importante per rafforzare la sicurezza informatica nell'Unione Europea. Con requisiti più severi, l'obiettivo è creare un approccio uniforme per gestire i rischi informatici e proteggere le infrastrutture critiche. Per informazioni dettagliate sugli obblighi specifici e le scadenze, consultate il nostro articolo completo sugli obblighi NIS2.
Cos'è la Direttiva NIS 2?
La NIS 2 è un aggiornamento della precedente direttiva NIS, con un campo di applicazione più ampio e obblighi più stringenti per le imprese. Mira a migliorare la resilienza delle reti e dei sistemi, garantire risposte rapide agli incidenti e promuovere la cooperazione tra settori e paesi. Maggiori informazioni sull'implementazione di questi requisiti nella nostra guida dettagliata alla conformità NIS 2.
Settori come energia, trasporti, finanza e sanità dovranno adottare misure di sicurezza avanzate e rispettare tempistiche precise per la segnalazione degli incidenti.
Novità della Direttiva NIS 2
Rispetto alla versione precedente, la NIS 2 introduce:
- Una copertura più ampia, che include più settori ed enti.
- Obblighi di segnalazione più rigorosi per gli incidenti informatici.
- Maggiore responsabilità per la gestione aziendale nel garantire la conformità.
- Sanzioni più severe per il mancato rispetto, inclusi multe e procedimenti legali.
Questi cambiamenti riflettono l'impegno dell'UE nel rafforzare la sicurezza informatica di servizi essenziali e critici.
Come prepararsi alla NIS 2
Per rispettare la direttiva NIS 2, le organizzazioni devono:
- Eseguire una valutazione approfondita dei rischi per identificare le vulnerabilità.
- Implementare politiche e procedure conformi ai requisiti della direttiva.
- Formare i dipendenti per riconoscere e rispondere alle minacce informatiche.
- Stabilire canali di comunicazione chiari per la segnalazione e la gestione degli incidenti.
Prepararsi per tempo è fondamentale per evitare rischi di non conformità e garantire un'operatività fluida in un contesto normativo sempre più regolamentato.